发布者:售前小志 | 本文章发表于:2021-09-26
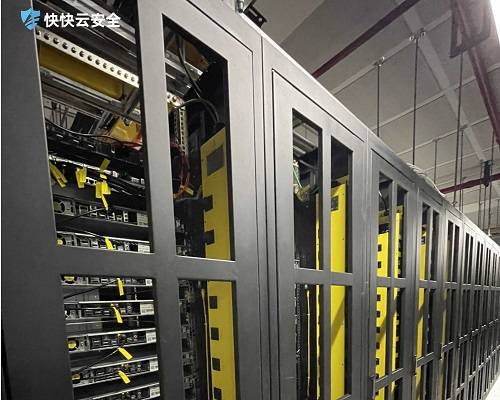
快快重金打造强劲水冷型I9-10900K全新定制高防服务器,采用独家匹配的64G超大内存,三星高效1T 固态硬盘,激发CPU的全部性能!
快快厦门BGP机房拥有强大的防火墙接入和多线融合BGP合并技术,网络资源稳定,用户访问体验极好,防护性能优异,极适合企业数据应用 ,网站,H5,小游戏或者布点等应用。
快快针对高性能计算应用领域,单核心计算性能达到传统服务器的2-3倍,充分发挥CPU,内存的超频最强算力。大大提高了工程计算、业务结算中对单线程要求较高的计算应用要求,从而提高业务响应速度和设计团队竞争力。在对于大量的工作负载,特别是金融交易,多核处理器的总容量远不及时钟频率来得重要。
详情咨询24小时专属售前小志QQ537013909!!!
如何使用FTP服务器?
在网络文件共享领域,FTP(文件传输协议)服务器凭借简单易用、兼容性强的特点,仍是企业与个人进行批量文件传输的重要工具。无论是远程备份数据、分发软件安装包,还是协作编辑大型文件,FTP 服务器都能提供稳定的传输支持。掌握其使用方法,能显著提升文件管理效率。一、FTP 服务器搭建需做好哪些准备?需根据使用场景确定服务器的功能定位,如是否允许匿名访问、需要支持多少并发连接、是否要求加密传输等。企业内部文件共享可能需要严格的用户权限控制,而公共资源下载则可开放匿名访问,某社区资源站据此选择合适的配置方案,平衡了共享效率与管理成本。Windows 系统可优先考虑 IIS 内置 FTP 服务或 FileZilla Server,配置简单易上手;Linux 系统则常用 vsftpd、ProFTPD,安全性与稳定性更优。某技术团队因需要高并发支持,选择在 CentOS 系统部署 vsftpd,通过优化配置满足了上千用户同时下载的需求。需在防火墙中开放 FTP 服务端口(默认 21 端口及被动模式数据端口),并设置端口映射确保外部网络能访问内网服务器。某公司的 FTP 服务器因未正确配置被动模式端口范围,导致外部用户能登录但无法下载文件,排查后才恢复正常传输。二、如何高效连接并操作 FTP 服务器?有哪些便捷的连接方式可供选择?浏览器连接适合临时简单操作,在地址栏输入 “ftp:// 服务器地址” 即可访问;专业客户端工具(如 FileZilla、WinSCP)功能更全面,支持站点管理、断点续传,某设计团队通过客户端的批量上传功能,将数十个设计文件一次性传输到服务器,节省了大量时间。文件传输时需注意哪些模式选择?ASCII 模式适用于文本文件(如 TXT、HTML),会自动转换换行符适配不同系统;二进制模式用于传输图片、压缩包等非文本文件,确保文件字节完整。某用户误将压缩包用 ASCII 模式传输,导致文件损坏无法解压,重新用二进制模式传输才解决问题。批量操作与同步功能如何提升效率?客户端的队列传输功能可按顺序处理多个文件,支持暂停与继续;目录比较功能能快速识别本地与服务器的文件差异,仅传输修改过的内容。某电商平台运营团队利用该功能,每天只需同步更新的商品图片,将传输时间从 1 小时缩短至 15 分钟。三、FTP 服务器使用中需注意哪些安全要点?传统 FTP 传输为明文形式,存在被窃听风险,建议升级为 FTPS(基于 SSL/TLS 加密)或 SFTP(基于 SSH 协议)。某金融机构规定所有客户资料传输必须使用 SFTP,通过加密通道防止敏感信息在传输中被截获。用户权限管理有哪些关键措施?需为不同用户分配最小必要权限,普通用户仅授予下载权限,管理员才拥有上传与删除权限;并定期清理无效账号,避免权限滥用。某企业因未及时删除离职员工的 FTP 账号,导致内部文档被恶意篡改,造成不良影响。定期检查服务器存储空间,清理冗余文件;开启操作日志记录功能,记录用户登录时间、文件操作详情,便于追溯异常行为。某学校的 FTP 服务器通过日志发现有用户频繁上传违规文件,及时封禁账号并排查隐患,维护了服务器安全。FTP 服务器的使用效率与安全性,取决于前期配置的合理性与日常操作的规范性。掌握连接技巧、做好权限管理、重视加密传输,才能让 FTP 服务器在文件共享中发挥最大价值,成为高效协作的得力工具。
BGP的优点有哪些?
BGP线路服务器因其独特的网络架构和路由优化能力,成为企业级应用的首选。能够实现多线路智能切换,确保网络连接的稳定性和高速访问体验。对于业务覆盖全国或全球的企业,BGP服务器能显著提升用户体验,降低网络延迟问题。为什么BGP线路更稳定?通过实时监测各运营商网络状况,自动选择最优路径传输数据。当某条线路出现拥堵或故障时,BGP会立即切换到其他可用线路,保证服务不中断。这种动态路由机制有效避免了单线服务器常见的网络波动问题,特别适合对稳定性要求高的在线业务。 BGP服务器如何提升访问速度?服务器通过多线接入,能够根据用户所在运营商自动匹配最佳访问路径。无论是电信、联通还是移动用户,都能通过对应的线路快速访问服务器资源。这种智能路由选择显著减少了跨网访问的延迟,使全国各地的用户都能获得一致的快速体验。在快快网络提供的高防服务器产品中得到广泛应用,该产品结合BGP智能路由与DDoS防护能力,为游戏、金融等高安全需求行业提供稳定可靠的服务器解决方案。高防服务器通过BGP线路实现多运营商优质接入,配合专业防护体系,确保业务在各种网络环境下都能平稳运行。BGP线路服务器的优势不仅体现在网络质量上,其灵活扩展的特性也能满足企业不同发展阶段的需求。随着业务增长,可以无缝升级带宽和防护能力,为企业提供长期稳定的基础设施支持。
UDP攻击是什么?为何如何难防
随着互联网的高速发展,市面上的攻击类型越来越多,但是UDP攻击一直是令人头疼的一种攻击。那么,UDP攻击是什么?为何如何难防?UDP(Datagram)攻击是一种恶意网络攻击,攻击者使用用户数据协议(UDP)向目标服务器发送大量的UDP请求,造成服务器性能降低或完全瘫痪。与TCP攻击不同,UDP攻击不需要建立连接,这使得它更加难以追踪和防御。UDP攻击原理UDP攻击基于UDP协议,UDP协议是无状态的IP协议,在网络传输中不需要建立连接,可以通过多个请求同时挤压服务器的带宽,从而导致服务器过载,最终导致崩溃。攻击者可以通过伪造源IP地址来隐藏自己的真实IP地址,让接收方无法追踪攻击来源并且无法对攻击方采取措施。UDP攻击类型1. DNS隧道DNS隧道是指恶意用户利用DNS协议在互联网网络中进行通信。攻击者可以将恶意的payload插入到DNS查询消息流中,从而将UDP数据流转换为DNS查询和响应,使接收服务器受到攻击。2. ICMP FloodICMP Ping Flood攻击是一种利用ICMP协议的攻击方式。攻击者使用ping命令同时向大量目标发送ICMP Echo请求,导致服务器收到大量请求并返回相同的消息。这种攻击往往会瘫痪服务器,并让其他网络应用无法正常工作。3. SSDP攻击SSDP (Simple Service Discovery Protocol)是一种用于对UPnP (Universal Plug and Play)设备进行多播查找的协议。攻击者利用SSDP协议的特性,发送大量的恶意查询报文,使网络中所有设备对其进行响应,导致网络瘫痪。UDP攻击难以防御的原因UDP攻击之所以难以防御,是因为它利用的是UDP协议的特点,不需要建立客户端与服务器之间的TCP连接,而只需要发送大量的UDP请求即可让服务器瘫痪。它还可以通过伪造源IP地址来掩盖攻击者的真实身份,加大了攻击者被追踪的难度。此外,很难区分UDP数据包是真实请求还是恶意请求,因此防止误判也是很难的。UDP攻击是一种非常致命的网络攻击,它可以使得目标服务器完全瘫痪,给企业的网络安全带来巨大的威胁。应对UDP攻击需要采取的措施包括使用防火墙、ISP过滤器和流量清洗设备来保护网络安全。另外企业也需要对其自身在网络安全方面做好自身的完善措施,如提高网络安全意识、采用安全加固设备、进行安全培训和演练等,以最小化网络安全风险的出现。了解更多相关方面信息,可随时联系售前小溪QQ177803622
2023-06-01 10:06:12
2021-08-27 14:36:37
2021-06-03 17:31:34
2021-06-03 17:32:19
2021-11-25 16:54:57
2021-06-09 17:02:06
2021-11-04 17:41:44
2021-09-26 11:28:24
2023-06-01 10:06:12
2021-08-27 14:36:37
2021-06-03 17:31:34
2021-06-03 17:32:19
2021-11-25 16:54:57
2021-06-09 17:02:06
2021-11-04 17:41:44
2021-09-26 11:28:24
发布者:售前小志 | 本文章发表于:2021-09-26
快快重金打造强劲水冷型I9-10900K全新定制高防服务器,采用独家匹配的64G超大内存,三星高效1T 固态硬盘,激发CPU的全部性能!
快快厦门BGP机房拥有强大的防火墙接入和多线融合BGP合并技术,网络资源稳定,用户访问体验极好,防护性能优异,极适合企业数据应用 ,网站,H5,小游戏或者布点等应用。
快快针对高性能计算应用领域,单核心计算性能达到传统服务器的2-3倍,充分发挥CPU,内存的超频最强算力。大大提高了工程计算、业务结算中对单线程要求较高的计算应用要求,从而提高业务响应速度和设计团队竞争力。在对于大量的工作负载,特别是金融交易,多核处理器的总容量远不及时钟频率来得重要。
详情咨询24小时专属售前小志QQ537013909!!!
如何使用FTP服务器?
在网络文件共享领域,FTP(文件传输协议)服务器凭借简单易用、兼容性强的特点,仍是企业与个人进行批量文件传输的重要工具。无论是远程备份数据、分发软件安装包,还是协作编辑大型文件,FTP 服务器都能提供稳定的传输支持。掌握其使用方法,能显著提升文件管理效率。一、FTP 服务器搭建需做好哪些准备?需根据使用场景确定服务器的功能定位,如是否允许匿名访问、需要支持多少并发连接、是否要求加密传输等。企业内部文件共享可能需要严格的用户权限控制,而公共资源下载则可开放匿名访问,某社区资源站据此选择合适的配置方案,平衡了共享效率与管理成本。Windows 系统可优先考虑 IIS 内置 FTP 服务或 FileZilla Server,配置简单易上手;Linux 系统则常用 vsftpd、ProFTPD,安全性与稳定性更优。某技术团队因需要高并发支持,选择在 CentOS 系统部署 vsftpd,通过优化配置满足了上千用户同时下载的需求。需在防火墙中开放 FTP 服务端口(默认 21 端口及被动模式数据端口),并设置端口映射确保外部网络能访问内网服务器。某公司的 FTP 服务器因未正确配置被动模式端口范围,导致外部用户能登录但无法下载文件,排查后才恢复正常传输。二、如何高效连接并操作 FTP 服务器?有哪些便捷的连接方式可供选择?浏览器连接适合临时简单操作,在地址栏输入 “ftp:// 服务器地址” 即可访问;专业客户端工具(如 FileZilla、WinSCP)功能更全面,支持站点管理、断点续传,某设计团队通过客户端的批量上传功能,将数十个设计文件一次性传输到服务器,节省了大量时间。文件传输时需注意哪些模式选择?ASCII 模式适用于文本文件(如 TXT、HTML),会自动转换换行符适配不同系统;二进制模式用于传输图片、压缩包等非文本文件,确保文件字节完整。某用户误将压缩包用 ASCII 模式传输,导致文件损坏无法解压,重新用二进制模式传输才解决问题。批量操作与同步功能如何提升效率?客户端的队列传输功能可按顺序处理多个文件,支持暂停与继续;目录比较功能能快速识别本地与服务器的文件差异,仅传输修改过的内容。某电商平台运营团队利用该功能,每天只需同步更新的商品图片,将传输时间从 1 小时缩短至 15 分钟。三、FTP 服务器使用中需注意哪些安全要点?传统 FTP 传输为明文形式,存在被窃听风险,建议升级为 FTPS(基于 SSL/TLS 加密)或 SFTP(基于 SSH 协议)。某金融机构规定所有客户资料传输必须使用 SFTP,通过加密通道防止敏感信息在传输中被截获。用户权限管理有哪些关键措施?需为不同用户分配最小必要权限,普通用户仅授予下载权限,管理员才拥有上传与删除权限;并定期清理无效账号,避免权限滥用。某企业因未及时删除离职员工的 FTP 账号,导致内部文档被恶意篡改,造成不良影响。定期检查服务器存储空间,清理冗余文件;开启操作日志记录功能,记录用户登录时间、文件操作详情,便于追溯异常行为。某学校的 FTP 服务器通过日志发现有用户频繁上传违规文件,及时封禁账号并排查隐患,维护了服务器安全。FTP 服务器的使用效率与安全性,取决于前期配置的合理性与日常操作的规范性。掌握连接技巧、做好权限管理、重视加密传输,才能让 FTP 服务器在文件共享中发挥最大价值,成为高效协作的得力工具。
BGP的优点有哪些?
BGP线路服务器因其独特的网络架构和路由优化能力,成为企业级应用的首选。能够实现多线路智能切换,确保网络连接的稳定性和高速访问体验。对于业务覆盖全国或全球的企业,BGP服务器能显著提升用户体验,降低网络延迟问题。为什么BGP线路更稳定?通过实时监测各运营商网络状况,自动选择最优路径传输数据。当某条线路出现拥堵或故障时,BGP会立即切换到其他可用线路,保证服务不中断。这种动态路由机制有效避免了单线服务器常见的网络波动问题,特别适合对稳定性要求高的在线业务。 BGP服务器如何提升访问速度?服务器通过多线接入,能够根据用户所在运营商自动匹配最佳访问路径。无论是电信、联通还是移动用户,都能通过对应的线路快速访问服务器资源。这种智能路由选择显著减少了跨网访问的延迟,使全国各地的用户都能获得一致的快速体验。在快快网络提供的高防服务器产品中得到广泛应用,该产品结合BGP智能路由与DDoS防护能力,为游戏、金融等高安全需求行业提供稳定可靠的服务器解决方案。高防服务器通过BGP线路实现多运营商优质接入,配合专业防护体系,确保业务在各种网络环境下都能平稳运行。BGP线路服务器的优势不仅体现在网络质量上,其灵活扩展的特性也能满足企业不同发展阶段的需求。随着业务增长,可以无缝升级带宽和防护能力,为企业提供长期稳定的基础设施支持。
UDP攻击是什么?为何如何难防
随着互联网的高速发展,市面上的攻击类型越来越多,但是UDP攻击一直是令人头疼的一种攻击。那么,UDP攻击是什么?为何如何难防?UDP(Datagram)攻击是一种恶意网络攻击,攻击者使用用户数据协议(UDP)向目标服务器发送大量的UDP请求,造成服务器性能降低或完全瘫痪。与TCP攻击不同,UDP攻击不需要建立连接,这使得它更加难以追踪和防御。UDP攻击原理UDP攻击基于UDP协议,UDP协议是无状态的IP协议,在网络传输中不需要建立连接,可以通过多个请求同时挤压服务器的带宽,从而导致服务器过载,最终导致崩溃。攻击者可以通过伪造源IP地址来隐藏自己的真实IP地址,让接收方无法追踪攻击来源并且无法对攻击方采取措施。UDP攻击类型1. DNS隧道DNS隧道是指恶意用户利用DNS协议在互联网网络中进行通信。攻击者可以将恶意的payload插入到DNS查询消息流中,从而将UDP数据流转换为DNS查询和响应,使接收服务器受到攻击。2. ICMP FloodICMP Ping Flood攻击是一种利用ICMP协议的攻击方式。攻击者使用ping命令同时向大量目标发送ICMP Echo请求,导致服务器收到大量请求并返回相同的消息。这种攻击往往会瘫痪服务器,并让其他网络应用无法正常工作。3. SSDP攻击SSDP (Simple Service Discovery Protocol)是一种用于对UPnP (Universal Plug and Play)设备进行多播查找的协议。攻击者利用SSDP协议的特性,发送大量的恶意查询报文,使网络中所有设备对其进行响应,导致网络瘫痪。UDP攻击难以防御的原因UDP攻击之所以难以防御,是因为它利用的是UDP协议的特点,不需要建立客户端与服务器之间的TCP连接,而只需要发送大量的UDP请求即可让服务器瘫痪。它还可以通过伪造源IP地址来掩盖攻击者的真实身份,加大了攻击者被追踪的难度。此外,很难区分UDP数据包是真实请求还是恶意请求,因此防止误判也是很难的。UDP攻击是一种非常致命的网络攻击,它可以使得目标服务器完全瘫痪,给企业的网络安全带来巨大的威胁。应对UDP攻击需要采取的措施包括使用防火墙、ISP过滤器和流量清洗设备来保护网络安全。另外企业也需要对其自身在网络安全方面做好自身的完善措施,如提高网络安全意识、采用安全加固设备、进行安全培训和演练等,以最小化网络安全风险的出现。了解更多相关方面信息,可随时联系售前小溪QQ177803622
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




