发布者:大客户经理 | 本文章发表于:2023-04-30
在互联网时代,我们都知道防火墙是服务器安全的一个重要的保障,关乎着服务器的生死。服务器防火墙的作用大家都心知肚明,服务器一般都是不带防御的,所以使用服务器的时候很容易就受到攻击。今天小编就给大家介绍下防火墙的工作原理,学会运用防火墙,保护服务器的安全使用。
服务器防火墙的作用
可以使用高防CDN加速等方法进行防御,但是总会还有力有不逮。但如果服务器是有防火墙,就是常说的硬防,那么服务器的安全就就可以将受到极大的保障。那么服务器防火墙能防御些什么呢?下面小编就来给大家介绍一下服务器防火墙的功能及作用。
服务器防火墙可以针对流经它的网络通信进行扫描,这样就能过滤掉一些攻击,并且关闭一些不使用的端口,屏蔽掉特定端口的网络通信,还能禁止掉特殊站点的访问,从而防止不明身份入侵者的流量通信,从而达到防御功能。
服务器防火墙最大的作用就是防御流量攻击,保证服务器的安全。因为,入侵者想要攻击服务器,就必须经过防火墙的安全扫描,才能与服务器进行通信,对于一些大流量的访问可以及时的屏蔽,以免堵塞正常的通信。高级别的保护还可以禁止一些服务,从而对网站正常运行做到最大的保障。
防火墙具有很好的保护作用。入侵者必须首先穿越防火墙的安全防线,才能接触目标计算机。你可以将防火墙配置成许多不同保护级别。高级别的保护可能会禁止一些服务,如视频流等,但至少这是你自己的保护选择。
1.过滤进出网络的数据
2.管理进出访问网络的行为
3.封堵某些禁止业务
4.记录通过防火墙信息内容和活动
5.对网络攻击检测和告警
总之,服务器一旦有了防火墙,就像是人打了疫苗一样,可以抵御很多的攻击,使服务器不容易受到侵害。以上就是服务器防火墙的功能及作用介绍,希望能帮助到大家。
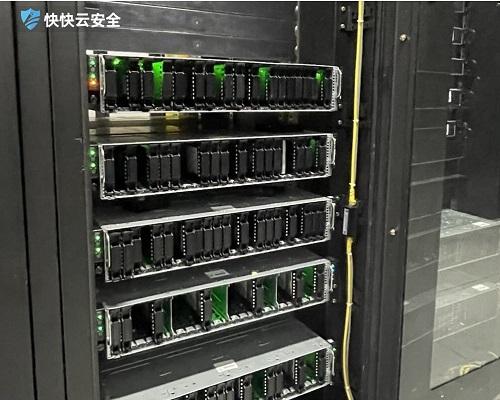
防火墙的工作原理
防火墙可以监控进出网络的通信量,从而完成看似不可能的任务,仅让安全、核准了的信息进入,同时又抵制对企业构成威胁的数据,说白了,它就像一个守城队,这个城处于紧张状态,只能让外界的良民进城,对城里的坏人进行盘点,不放走一个坏人。随着安全性问题上的失误和缺陷越来越普遍,对网络的入侵不仅来自高超的攻击手段,也有可能来自配置上的低级错误或不合适的口令选择。
入城盘点:入侵者想要进入一座城,它有多种方式,打扮成各种方式入城,例如,假口令、假令牌,伪装等。所以守城队是防上这种可疑的人员入城的,另外对于城内百姓,也是禁止百姓靠近城内的主要防御设施。
出城监视:同时为了更好保护城内百姓,守城队当然还需要打探城外的动向,了解到那些地方安全,那些地方有危险,然后规定普通百姓想要出城,有一些地方能去,有些地方有危险不能去。
因此,防火墙的作用是防止不希望的、未授权的通信进出被保护的网络,迫使单位强化自己的网络安全政策。一般的防火墙都可以达到以下目的:
一是:可以限制他人进入内部网络,过滤掉不安全服务和非法用户;
二是:防止入侵者接近你的防御设施;
三是:限定用户访问特殊站点。
四是:为监视Internet安全提供方便。
以上就是关于服务器防火墙的作用的重要内容,防火墙具有很好的保护作用。入侵者必须首先穿越防火墙的安全防线,才能接触目标计算机。所以说不要小看了防火墙,关键时刻还是需要它来保护你的服务器安全。
服务器防火墙作用原理,防火墙技术包括哪些?
在互联网时代信息的安全性变得越来越重要。服务器防火墙作用原理是什么呢?服务器防火墙,作为服务器安全的第一道防线极为重要。今天就跟着快快网络小编一起了解下关于防火墙。 服务器防火墙作用原理 我们需要了解什么是防火墙。防火墙是一种隔离技术,它可以根据特定的安全策略,将网络划分为不同的区域,以控制网络间的访问。也就是说,防火墙能够阻止未授权的网络流量通过,从而保护网络免受恶意攻击。 服务器防火墙,顾名思义,是专门为服务器设计的防火墙。它不仅能够保护服务器免受网络攻击,还能隔离服务器上的不同部分,以防止内部泄露。 那么,服务器防火墙是如何工作的呢?其实,它的工作原理可以分为三个步骤: 识别:防火墙首先需要识别进出网络的数据流量。这包括IP地址、端口号、协议类型等关键信息。这些信息将帮助防火墙确定哪些流量应该被允许或阻止。 分析:接下来,防火墙会对识别出的数据流量进行分析。它会检查流量的来源、目的地、端口号等,并根据预设的安全策略来判断该流量是否合法。 动作:最后,根据分析结果,防火墙会采取相应的动作。如果流量被识别为合法,则会被允许通过;如果流量被识别为非法,则会被立即阻止或丢弃。同时,防火墙还会记录下这些操作,以便管理员进行审计和追踪。 除了以上基本原理外,现代服务器防火墙还具备一些高级功能。例如,它可以检测并防止各种类型的攻击,如SQL注入、XSS攻击等;它还可以进行会话控制,限制同一IP地址的并发连接数;此外,防火墙还支持VPN、内容过滤、流量整形等功能,以满足不同场景下的安全需求。 总的来说,服务器防火墙是一种强大的网络安全工具。它通过识别、分析和动作三个步骤,对进出网络的数据流量进行监控和管理,以保护服务器的安全和稳定。同时,随着网络安全威胁的不断演变,防火墙技术也将持续发展和升级,为我们的数字化生活提供更加坚实的保障。 防火墙技术包括哪些? 防火墙技术主要包括以下几种: 包过滤技术。这是防火墙为系统提供安全保障的主要技术,它通过设备对进出网络的数据流进行有选择的控制与操作,达到安全防护的目的。包过滤技术工作在网络层,通过在网络间相互连接的设备上加载允许、禁止来自某些特定的源地址、目的地址、TCP端口号等规则,对通过设备的数据包进行检查,限制数据包进出内部网络。 应用代理技术。这种技术通过检查所有应用层的信息包,并将检查的内容信息放入决策过程,从而提高网络的安全性。应用代理防火墙工作在OSI的第七层,它通过检查所有应用层的信息包,并将检查的内容信息放入决策过程,从而提高网络的安全性。 状态检测技术。状态检测防火墙工作在OSI的第二至四层,采用状态检测包过滤的技术,是传统包过滤功能扩展而来。基于状态检测技术的防火墙通过一个在网关处执行网络安全策略的检测引擎而获得非常好的安全特性,检测引擎在不影响网络正常运行的前提下,采用抽取有关数据的方法对网络通信的各层实施检测,并将抽取的状态信息动态地保存起来作为以后执行安全策略的参考。 网络地址转换技术。这种技术用于把内部IP地址转换成临时的,外部的,注册的IP地址的标准,允许具有私有IP地址的内部网络访问因特网。 隔离域名服务器技术。这种技术是通过防火墙将受保护网络的域名服务器与外部网的域名服务器隔离,使外部网的域名服务器只能看到防火墙的IP地址,无法了解受保护网络的具体情况,这样可以保证受保护网络的IP地址不被外部网络知悉。 多级过滤技术。这种技术在分组时过滤假的网络地址、在应用级网关提供通用服务、在电路网关保持主机内外部透明连接,并辅以鉴别手段,有效的清除存在为网络威胁和攻击。 此外,还有软件防火墙、硬件防火墙等。 以上就是服务器防火墙作用原理介绍,服务器防火墙就是专门给服务器提供防御、保障数据安全的防火墙。在互联网时代互联网的安全极为重要,我们要及时做好服务器的安全措施。
Web 服务器怎么搭?分步教程来了
搭建 Web 服务器其实没想象中复杂,掌握正确步骤普通人也能轻松上手。本文将从环境准备到域名绑定,拆解零基础搭建 Web 服务器的全流程,涵盖 Windows/Linux 系统的不同方案,提供图文并茂的操作教程,帮助用户快速搭建属于自己的网站服务器。一、搭建前的准备工作1、硬件选择建议:新手可优先选择云服务器(如轻量应用服务器),配置 2 核 4G 内存起步即可满足基础需求。若自建服务器,需准备一台性能稳定的主机,建议安装 SSD 硬盘提升访问速度,同时确保网络带宽充足(至少 10M 独享带宽)。2、系统版本选择:Windows 系统:适合习惯图形界面的用户,推荐 Windows Server 2019Linux 系统:安全性和稳定性更强,新手可选 Ubuntu 22.04 LTS二、Windows 系统搭建教程1、安装 IIS 服务打开 “控制面板”→“程序和功能”→“启用或关闭 Windows 功能”勾选 “Internet Information Services” 及其全部子组件点击 “确定” 等待安装完成,浏览器输入 “localhost” 验证是否显示默认页面2、部署网站文件找到 IIS 默认站点目录(默认路径:C:\inetpub\wwwroot)将网站文件复制到该目录,若为 HTML 网站可直接替换 index.html在 IIS 管理界面右键 “默认网站”→“重新启动” 使配置生效三、Linux 系统搭建教程(以 Ubuntu 为例)1、安装 Nginx 服务连接服务器后输入命令:sudo apt update安装 Nginx:sudo apt install nginx检查服务状态:sudo systemctl status nginx,显示 “active (running)” 即安装成功2、配置网站目录创建网站文件夹:sudo mkdir /var/www/yourwebsite上传网站文件到该目录,设置权限:sudo chown -R www-data:www-data /var/www/yourwebsite修改 Nginx 配置文件:sudo nano /etc/nginx/sites-available/default,将 root 路径指向新建目录重启 Nginx:sudo systemctl restart nginx3、域名绑定与解析域名注册流程:在域名注册平台(如阿里云、腾讯云)搜索并注册心仪域名;完成域名实名认证,通常需要 1-3 个工作日4、DNS 解析设置登录域名管理后台,找到 “DNS 解析” 选项添加 A 记录,将域名指向服务器公网 IP添加 CNAME 记录(可选),用于 CDN 加速等场景等待解析生效(通常 10 分钟到 2 小时)四、安全优化基础1、防火墙设置Windows:通过 “高级安全 Windows 防火墙” 关闭非必要端口(如仅保留 80、443 端口)Linux:使用ufw命令配置防火墙:sudo ufw allow 80/tcp && sudo ufw allow 443/tcp && sudo ufw enable2、HTTPS 加密配置申请免费 SSL 证书(如 Let's Encrypt)Windows IIS:通过 “服务器证书” 导入证书并绑定 443 端口Linux Nginx:修改配置文件添加 SSL 参数,示例如下:server { listen 443 ssl; ssl_certificate /path/to/cert.pem; ssl_certificate_key /path/to/key.pem; # 其他配置...}五、常见问题解决1、访问提示 404 错误检查网站文件路径是否正确确认默认文档设置(如 index.html、index.php)Linux 系统需检查文件权限是否为 7552、服务器连接失败ping 测试网络连通性:ping yourdomain.com检查服务器防火墙是否放行访问端口云服务器需确认安全组规则是否正确配置搭建 Web 服务器的核心在于按步骤完成环境部署与配置调试,无论是个人博客还是企业官网,掌握基础搭建技能都能大幅降低建站成本。Windows 的图形化操作适合新手快速入门,Linux 的命令行模式则提供了更高的灵活性和安全性,可根据需求选择合适的方案。完成服务器搭建后,还需定期更新系统补丁、优化网站性能,并做好数据备份。随着业务发展,可进一步学习负载均衡、集群部署等进阶技术,让 Web 服务器始终保持稳定高效的运行状态。按照本文教程操作,即使是零基础用户也能在 1 小时内搭建好基础的 Web 服务环境。
个人防火墙的主要功能,防火墙的工作原理是什么?
个人防火墙的主要功能是什么呢?对于很多人来说防火墙还是比较熟悉的,防火墙是网络安全的重要组成部分,它保护计算机网络免受未经授权的访问、恶意攻击和恶意软件的侵害。 个人防火墙的主要功能 成本低,不需要额外的硬件源 ,可以抵挡内部的攻击。 个人防火墙是对公共网络中的单个系统提供了保护。 限制暴露用户点。防火墙能够用来隔开网络中一个网段与另一个网段。这样,能够防止影响一个网段的问题通过整个网络传播。 个人防火墙除了可以抵挡外来攻击的同时,还可以抵挡内部的攻击。 所有进出的信息都必须通过防火墙,防火墙便成为安全问题的检查点,使可疑的访问被拒绝于门外。 防火墙的工作原理是什么? 1.数据包监测:防火墙会监察网络上的所有数据包,确认它们的源地址、目标地址、端口号和协议等信息。 2.访问控制列表(ACL):ACL是一组规则,防火墙用它来定义哪些数据包可以通过,哪些不能通过。 3.状态检查:防火墙可以执行状态检查来确认传入的数据包是否与先前的请求和响应匹配。这有助于防止一些常见的攻击,比如网络地址转换(NAT)中的状态检查。 4.深度数据包检测:高级防火墙能对数据包进行深度分析,识别恶意代码、病毒、恶意软件或其他威胁。这需要对数据包进行解码和分析,找出隐藏在数据包中的威胁。 5.应用层检查:一些防火墙可以进行应用层检查,了解应用程序层面的通信内容。这能使防火墙更精确地控制应用程序的访问。 6.日志记录和警报:防火墙通常会记录所有的网络活动,包括允许和拒绝的数据包。这些日志可以用来进行安全审计和威胁检测,如果发现有潜在的安全事件,就会发出警告。 7.虚拟专用网络(VPN)支持:防火墙可以支持VPN,通过加密和隧道技术来安全传输数据。这对远程工作和远程访问网络资源来说非常重要。 总之,防火墙的工作原理是执行访问控制和策略,保护网络免受恶意攻击和未经授权的访问。它们是网络安全的关键组件,用于确保数据的机密性、完整性和可用性。通常防火墙被部署在网络的边界、关键服务器和终端设备上,以提供多层次的安全保护。 个人防火墙的主要功能还是比较明显的,防火墙的工作原理是执行访问控制和策略,保护网络免受恶意攻击和未经授权的访问。过滤掉异常或不受信任的流量,允许正常或受信任的流量通过。
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
2023-05-22 11:12:00
2023-10-18 11:21:00
2023-04-24 11:27:00
2023-08-13 11:03:00
2023-05-26 11:25:00
2023-03-06 11:13:03
2023-08-14 11:27:00
2023-06-12 11:04:00
发布者:大客户经理 | 本文章发表于:2023-04-30
在互联网时代,我们都知道防火墙是服务器安全的一个重要的保障,关乎着服务器的生死。服务器防火墙的作用大家都心知肚明,服务器一般都是不带防御的,所以使用服务器的时候很容易就受到攻击。今天小编就给大家介绍下防火墙的工作原理,学会运用防火墙,保护服务器的安全使用。
服务器防火墙的作用
可以使用高防CDN加速等方法进行防御,但是总会还有力有不逮。但如果服务器是有防火墙,就是常说的硬防,那么服务器的安全就就可以将受到极大的保障。那么服务器防火墙能防御些什么呢?下面小编就来给大家介绍一下服务器防火墙的功能及作用。
服务器防火墙可以针对流经它的网络通信进行扫描,这样就能过滤掉一些攻击,并且关闭一些不使用的端口,屏蔽掉特定端口的网络通信,还能禁止掉特殊站点的访问,从而防止不明身份入侵者的流量通信,从而达到防御功能。
服务器防火墙最大的作用就是防御流量攻击,保证服务器的安全。因为,入侵者想要攻击服务器,就必须经过防火墙的安全扫描,才能与服务器进行通信,对于一些大流量的访问可以及时的屏蔽,以免堵塞正常的通信。高级别的保护还可以禁止一些服务,从而对网站正常运行做到最大的保障。
防火墙具有很好的保护作用。入侵者必须首先穿越防火墙的安全防线,才能接触目标计算机。你可以将防火墙配置成许多不同保护级别。高级别的保护可能会禁止一些服务,如视频流等,但至少这是你自己的保护选择。
1.过滤进出网络的数据
2.管理进出访问网络的行为
3.封堵某些禁止业务
4.记录通过防火墙信息内容和活动
5.对网络攻击检测和告警
总之,服务器一旦有了防火墙,就像是人打了疫苗一样,可以抵御很多的攻击,使服务器不容易受到侵害。以上就是服务器防火墙的功能及作用介绍,希望能帮助到大家。
防火墙的工作原理
防火墙可以监控进出网络的通信量,从而完成看似不可能的任务,仅让安全、核准了的信息进入,同时又抵制对企业构成威胁的数据,说白了,它就像一个守城队,这个城处于紧张状态,只能让外界的良民进城,对城里的坏人进行盘点,不放走一个坏人。随着安全性问题上的失误和缺陷越来越普遍,对网络的入侵不仅来自高超的攻击手段,也有可能来自配置上的低级错误或不合适的口令选择。
入城盘点:入侵者想要进入一座城,它有多种方式,打扮成各种方式入城,例如,假口令、假令牌,伪装等。所以守城队是防上这种可疑的人员入城的,另外对于城内百姓,也是禁止百姓靠近城内的主要防御设施。
出城监视:同时为了更好保护城内百姓,守城队当然还需要打探城外的动向,了解到那些地方安全,那些地方有危险,然后规定普通百姓想要出城,有一些地方能去,有些地方有危险不能去。
因此,防火墙的作用是防止不希望的、未授权的通信进出被保护的网络,迫使单位强化自己的网络安全政策。一般的防火墙都可以达到以下目的:
一是:可以限制他人进入内部网络,过滤掉不安全服务和非法用户;
二是:防止入侵者接近你的防御设施;
三是:限定用户访问特殊站点。
四是:为监视Internet安全提供方便。
以上就是关于服务器防火墙的作用的重要内容,防火墙具有很好的保护作用。入侵者必须首先穿越防火墙的安全防线,才能接触目标计算机。所以说不要小看了防火墙,关键时刻还是需要它来保护你的服务器安全。
服务器防火墙作用原理,防火墙技术包括哪些?
在互联网时代信息的安全性变得越来越重要。服务器防火墙作用原理是什么呢?服务器防火墙,作为服务器安全的第一道防线极为重要。今天就跟着快快网络小编一起了解下关于防火墙。 服务器防火墙作用原理 我们需要了解什么是防火墙。防火墙是一种隔离技术,它可以根据特定的安全策略,将网络划分为不同的区域,以控制网络间的访问。也就是说,防火墙能够阻止未授权的网络流量通过,从而保护网络免受恶意攻击。 服务器防火墙,顾名思义,是专门为服务器设计的防火墙。它不仅能够保护服务器免受网络攻击,还能隔离服务器上的不同部分,以防止内部泄露。 那么,服务器防火墙是如何工作的呢?其实,它的工作原理可以分为三个步骤: 识别:防火墙首先需要识别进出网络的数据流量。这包括IP地址、端口号、协议类型等关键信息。这些信息将帮助防火墙确定哪些流量应该被允许或阻止。 分析:接下来,防火墙会对识别出的数据流量进行分析。它会检查流量的来源、目的地、端口号等,并根据预设的安全策略来判断该流量是否合法。 动作:最后,根据分析结果,防火墙会采取相应的动作。如果流量被识别为合法,则会被允许通过;如果流量被识别为非法,则会被立即阻止或丢弃。同时,防火墙还会记录下这些操作,以便管理员进行审计和追踪。 除了以上基本原理外,现代服务器防火墙还具备一些高级功能。例如,它可以检测并防止各种类型的攻击,如SQL注入、XSS攻击等;它还可以进行会话控制,限制同一IP地址的并发连接数;此外,防火墙还支持VPN、内容过滤、流量整形等功能,以满足不同场景下的安全需求。 总的来说,服务器防火墙是一种强大的网络安全工具。它通过识别、分析和动作三个步骤,对进出网络的数据流量进行监控和管理,以保护服务器的安全和稳定。同时,随着网络安全威胁的不断演变,防火墙技术也将持续发展和升级,为我们的数字化生活提供更加坚实的保障。 防火墙技术包括哪些? 防火墙技术主要包括以下几种: 包过滤技术。这是防火墙为系统提供安全保障的主要技术,它通过设备对进出网络的数据流进行有选择的控制与操作,达到安全防护的目的。包过滤技术工作在网络层,通过在网络间相互连接的设备上加载允许、禁止来自某些特定的源地址、目的地址、TCP端口号等规则,对通过设备的数据包进行检查,限制数据包进出内部网络。 应用代理技术。这种技术通过检查所有应用层的信息包,并将检查的内容信息放入决策过程,从而提高网络的安全性。应用代理防火墙工作在OSI的第七层,它通过检查所有应用层的信息包,并将检查的内容信息放入决策过程,从而提高网络的安全性。 状态检测技术。状态检测防火墙工作在OSI的第二至四层,采用状态检测包过滤的技术,是传统包过滤功能扩展而来。基于状态检测技术的防火墙通过一个在网关处执行网络安全策略的检测引擎而获得非常好的安全特性,检测引擎在不影响网络正常运行的前提下,采用抽取有关数据的方法对网络通信的各层实施检测,并将抽取的状态信息动态地保存起来作为以后执行安全策略的参考。 网络地址转换技术。这种技术用于把内部IP地址转换成临时的,外部的,注册的IP地址的标准,允许具有私有IP地址的内部网络访问因特网。 隔离域名服务器技术。这种技术是通过防火墙将受保护网络的域名服务器与外部网的域名服务器隔离,使外部网的域名服务器只能看到防火墙的IP地址,无法了解受保护网络的具体情况,这样可以保证受保护网络的IP地址不被外部网络知悉。 多级过滤技术。这种技术在分组时过滤假的网络地址、在应用级网关提供通用服务、在电路网关保持主机内外部透明连接,并辅以鉴别手段,有效的清除存在为网络威胁和攻击。 此外,还有软件防火墙、硬件防火墙等。 以上就是服务器防火墙作用原理介绍,服务器防火墙就是专门给服务器提供防御、保障数据安全的防火墙。在互联网时代互联网的安全极为重要,我们要及时做好服务器的安全措施。
Web 服务器怎么搭?分步教程来了
搭建 Web 服务器其实没想象中复杂,掌握正确步骤普通人也能轻松上手。本文将从环境准备到域名绑定,拆解零基础搭建 Web 服务器的全流程,涵盖 Windows/Linux 系统的不同方案,提供图文并茂的操作教程,帮助用户快速搭建属于自己的网站服务器。一、搭建前的准备工作1、硬件选择建议:新手可优先选择云服务器(如轻量应用服务器),配置 2 核 4G 内存起步即可满足基础需求。若自建服务器,需准备一台性能稳定的主机,建议安装 SSD 硬盘提升访问速度,同时确保网络带宽充足(至少 10M 独享带宽)。2、系统版本选择:Windows 系统:适合习惯图形界面的用户,推荐 Windows Server 2019Linux 系统:安全性和稳定性更强,新手可选 Ubuntu 22.04 LTS二、Windows 系统搭建教程1、安装 IIS 服务打开 “控制面板”→“程序和功能”→“启用或关闭 Windows 功能”勾选 “Internet Information Services” 及其全部子组件点击 “确定” 等待安装完成,浏览器输入 “localhost” 验证是否显示默认页面2、部署网站文件找到 IIS 默认站点目录(默认路径:C:\inetpub\wwwroot)将网站文件复制到该目录,若为 HTML 网站可直接替换 index.html在 IIS 管理界面右键 “默认网站”→“重新启动” 使配置生效三、Linux 系统搭建教程(以 Ubuntu 为例)1、安装 Nginx 服务连接服务器后输入命令:sudo apt update安装 Nginx:sudo apt install nginx检查服务状态:sudo systemctl status nginx,显示 “active (running)” 即安装成功2、配置网站目录创建网站文件夹:sudo mkdir /var/www/yourwebsite上传网站文件到该目录,设置权限:sudo chown -R www-data:www-data /var/www/yourwebsite修改 Nginx 配置文件:sudo nano /etc/nginx/sites-available/default,将 root 路径指向新建目录重启 Nginx:sudo systemctl restart nginx3、域名绑定与解析域名注册流程:在域名注册平台(如阿里云、腾讯云)搜索并注册心仪域名;完成域名实名认证,通常需要 1-3 个工作日4、DNS 解析设置登录域名管理后台,找到 “DNS 解析” 选项添加 A 记录,将域名指向服务器公网 IP添加 CNAME 记录(可选),用于 CDN 加速等场景等待解析生效(通常 10 分钟到 2 小时)四、安全优化基础1、防火墙设置Windows:通过 “高级安全 Windows 防火墙” 关闭非必要端口(如仅保留 80、443 端口)Linux:使用ufw命令配置防火墙:sudo ufw allow 80/tcp && sudo ufw allow 443/tcp && sudo ufw enable2、HTTPS 加密配置申请免费 SSL 证书(如 Let's Encrypt)Windows IIS:通过 “服务器证书” 导入证书并绑定 443 端口Linux Nginx:修改配置文件添加 SSL 参数,示例如下:server { listen 443 ssl; ssl_certificate /path/to/cert.pem; ssl_certificate_key /path/to/key.pem; # 其他配置...}五、常见问题解决1、访问提示 404 错误检查网站文件路径是否正确确认默认文档设置(如 index.html、index.php)Linux 系统需检查文件权限是否为 7552、服务器连接失败ping 测试网络连通性:ping yourdomain.com检查服务器防火墙是否放行访问端口云服务器需确认安全组规则是否正确配置搭建 Web 服务器的核心在于按步骤完成环境部署与配置调试,无论是个人博客还是企业官网,掌握基础搭建技能都能大幅降低建站成本。Windows 的图形化操作适合新手快速入门,Linux 的命令行模式则提供了更高的灵活性和安全性,可根据需求选择合适的方案。完成服务器搭建后,还需定期更新系统补丁、优化网站性能,并做好数据备份。随着业务发展,可进一步学习负载均衡、集群部署等进阶技术,让 Web 服务器始终保持稳定高效的运行状态。按照本文教程操作,即使是零基础用户也能在 1 小时内搭建好基础的 Web 服务环境。
个人防火墙的主要功能,防火墙的工作原理是什么?
个人防火墙的主要功能是什么呢?对于很多人来说防火墙还是比较熟悉的,防火墙是网络安全的重要组成部分,它保护计算机网络免受未经授权的访问、恶意攻击和恶意软件的侵害。 个人防火墙的主要功能 成本低,不需要额外的硬件源 ,可以抵挡内部的攻击。 个人防火墙是对公共网络中的单个系统提供了保护。 限制暴露用户点。防火墙能够用来隔开网络中一个网段与另一个网段。这样,能够防止影响一个网段的问题通过整个网络传播。 个人防火墙除了可以抵挡外来攻击的同时,还可以抵挡内部的攻击。 所有进出的信息都必须通过防火墙,防火墙便成为安全问题的检查点,使可疑的访问被拒绝于门外。 防火墙的工作原理是什么? 1.数据包监测:防火墙会监察网络上的所有数据包,确认它们的源地址、目标地址、端口号和协议等信息。 2.访问控制列表(ACL):ACL是一组规则,防火墙用它来定义哪些数据包可以通过,哪些不能通过。 3.状态检查:防火墙可以执行状态检查来确认传入的数据包是否与先前的请求和响应匹配。这有助于防止一些常见的攻击,比如网络地址转换(NAT)中的状态检查。 4.深度数据包检测:高级防火墙能对数据包进行深度分析,识别恶意代码、病毒、恶意软件或其他威胁。这需要对数据包进行解码和分析,找出隐藏在数据包中的威胁。 5.应用层检查:一些防火墙可以进行应用层检查,了解应用程序层面的通信内容。这能使防火墙更精确地控制应用程序的访问。 6.日志记录和警报:防火墙通常会记录所有的网络活动,包括允许和拒绝的数据包。这些日志可以用来进行安全审计和威胁检测,如果发现有潜在的安全事件,就会发出警告。 7.虚拟专用网络(VPN)支持:防火墙可以支持VPN,通过加密和隧道技术来安全传输数据。这对远程工作和远程访问网络资源来说非常重要。 总之,防火墙的工作原理是执行访问控制和策略,保护网络免受恶意攻击和未经授权的访问。它们是网络安全的关键组件,用于确保数据的机密性、完整性和可用性。通常防火墙被部署在网络的边界、关键服务器和终端设备上,以提供多层次的安全保护。 个人防火墙的主要功能还是比较明显的,防火墙的工作原理是执行访问控制和策略,保护网络免受恶意攻击和未经授权的访问。过滤掉异常或不受信任的流量,允许正常或受信任的流量通过。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




