发布者:售前小美 | 本文章发表于:2023-05-30
在快速变化的数字时代,企业需要更高的性能以应对不断增长的数据和任务,同时需要保持高效率和灵活性以支持快速业务发展。为此,最新技术的I9-13900K配置服务器能够为企业提供所需的性能和应用灵活性,同时结合快快网络的高速传输速度,为企业带来更高效,高速的数据处理体验。
I9-13900K配置服务器是由英特尔公司最新推出的服务器处理器,拥有19个处理器核心,以及高达5.3GHz的单核心主频,相比以前的旧型号,提供了更高的性能。此外,I9-13900K还支持Intel Hyper-Threading技术,可以更好地处理多线程应用程序,加速处理数据、图像和视频等数据处理任务。
有了高性能的I9-13900K配置服务器,但是要取得最优的应用效果还需要快速、高效的网络支持,迎合这个需求,快快网络作为企业级网络基础设施解决方案提供商,可以为企业提供高速的数据传输速度,从而使得企业的任务和数据处理更加快速,安全和有效。
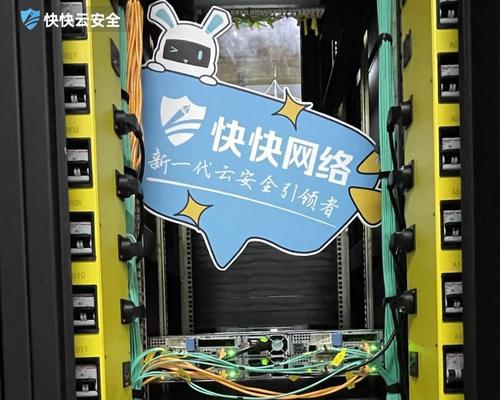
快快网络是全球领先的企业级网络方案供应商,通过快速卷积优化的网络架构,可以提供高速、安全、低延迟的数据传输速度。结合I9-13900K配置的服务器处理器,快快网络可以为企业客户提供可靠、高效的存储和传输解决方案,帮助企业在快速变化的数字时代中建立更加强大的网络基础,更好的应对业务的挑战和重要的数据处理任务。
所以,选择I9-13900K的配置服务器,就是选择了可靠、优质和高效的性能,这将为企业的数字化转型提供可靠的和坚实的基础,使其能够在新的竞争环境中保持竞争优势,拥抱未来趋势!
幻兽帕鲁服务器如何去选配呢?
对于幻兽帕鲁这种强大的存在来说,选择一个高性能服务器至关重要。它需要处理大量的复杂计算和数据处理任务,因此需要一个具备足够处理能力的高性能服务器来确保流畅的运行体验。在选择高性能服务器时,要关注服务器的处理器、内存和存储等硬件配置,以及网络速度和稳定性等方面的表现。另外,为了应对幻兽帕鲁的挑战,腾讯云阿里云的高性能云服务器都是不错的选择。如果需要购买服务器,官方文档推荐的服务器要求CPU4核心内存8GB,实测2核4GB的大概在5人左右就特别容易崩溃,CPU占用率在98%,内存占用很快就超过100%溢出,所以想要稳定最低最低也要2核6GB。同时,获取服务器的IP地址、设置root账号密码、开放8211的端口、8211的TCP协议和UDP协议都要开放。服务器系统可以选择Debian或者Ubuntu,Debian统中可能没有预安装add-apt-repository命令,这个命令通常包含在software-properties-common包中。可以通过以下命令来安装这个包:sudo apt-get updatesudo apt-get install software-properties-common。当安装了这个包后,就应该能够使用add-apt-repository命令了。
服务器CN2线路和普通线路区别是什么?
在跨境业务、海外访问、政企专线等场景中,CN2 线路与普通线路的选择直接决定了网络延迟、稳定性与业务体验。很多用户在选购服务器或专线时,常混淆两者差异,导致成本浪费或业务卡顿。本文将从技术架构、性能表现、应用场景、成本与选型逻辑等维度,系统拆解 CN2 线路与普通线路的核心区别,帮助用户精准选型,兼顾性能与成本。一、什么是CN2什么是普通线路1. CN2 线路CN2(ChinaNet Next Carrying Network)是中国电信打造的下一代精品承载网,采用MPLS VPN 技术架构,专为高实时性、高可靠性业务设计,是中国电信的高端网络产品。核心定位:承载政企专线、跨境业务、金融交易、游戏加速等对延迟、丢包率要求极高的业务。技术特点:独立自治系统(AS 号:4809)、端到端 QoS 保障、动态路由优化、低延迟低丢包、全球节点覆盖。2. 普通线路普通线路即中国电信 163 骨干网(ChinaNet),是中国电信面向公众的基础互联网接入线路,也是最常见的互联网线路。核心定位:承载普通公众上网、常规网站访问、非实时业务等对网络质量要求较低的场景。技术特点:公网路由、无专属 QoS 保障、带宽共享、成本低廉、覆盖范围最广。二、核心区别1.性能表现性能是两者最直观的差异,尤其在跨境访问、跨网访问场景中表现显著:延迟:CN2 线路:跨境访问(如国内→欧美、国内→东南亚)延迟比普通线路低30%-50%,例如国内访问美国,CN2 延迟通常在150-200ms,普通线路可达250-350ms;国内跨运营商访问延迟也更低。普通线路:依赖公网路由,绕路多、节点多,延迟波动大,高峰期易飙升。丢包率:CN2 线路:丢包率≤0.1%,几乎无丢包,保障实时业务(如语音、视频、金融交易)稳定传输。普通线路:丢包率通常在1%-5%,高峰期可达 10% 以上,易导致业务卡顿、数据重传。稳定性:CN2 线路:网络抖动≤20ms,7×24 小时稳定运行,无明显高峰期波动,适合对稳定性要求极高的业务。普通线路:抖动大(50-100ms),高峰期(晚 8-10 点)易出现带宽饱和、延迟飙升、连接中断等问题。2.带宽和资源分配CN2 线路:带宽为专属分配,用户可购买固定带宽(如 10M、100M),资源不与其他用户共享,高峰期无带宽抢占问题,保障带宽利用率。普通线路:共享带宽,同一节点下所有用户共享总带宽,高峰期易出现带宽抢占,实际可用带宽远低于标称值,尤其跨境场景更明显。3.覆盖范围CN2 线路:全球节点布局更密集,覆盖欧美、东南亚、日韩等核心区域,跨境节点直连,减少路由跳转;国内节点覆盖一二线核心城市,政企专线接入更便捷。普通线路:国内覆盖范围最广(含三四线城市、偏远地区),但跨境节点较少,跨境访问需多次跳转,路径更长。4.应用场景适配性CN2 线路适用场景跨境电商、跨境支付:保障国内外用户访问流畅,交易数据实时传输,避免超时、卡顿。金融交易、政企专线:低延迟、高稳定,满足金融交易、政务数据传输的实时性与安全性要求。游戏加速、视频直播:低延迟、低丢包,保障游戏玩家操作无延迟、直播画面无卡顿。海外服务器访问:国内用户访问海外服务器(如美国、日本),或海外用户访问国内服务器,CN2 线路可大幅降低延迟,提升访问体验。普通线路适用场景普通网站、博客、资讯平台:用户访问量小,对延迟、稳定性要求不高,普通线路即可满足。非实时数据传输:如日志同步、备份数据、离线下载等,对延迟、丢包不敏感。个人用户、小型企业:预算有限,无需高实时性业务,普通线路成本更低。三、按访问场景选型跨境访问 / 海外业务:优先选择 CN2 线路,大幅降低延迟与丢包,提升海外用户体验。国内跨运营商访问:若对延迟、稳定性要求高,选择 CN2 线路;若要求低,普通线路即可。本地同运营商访问:两者差异极小,优先选择普通线路,节省成本。CN2 线路是高性能、高可靠、高安全的选择,适合对网络质量要求极高的跨境、政企、游戏等业务,核心价值是 “用成本换体验与稳定性”。普通线路是低成本、广覆盖的选择,适合对网络质量要求较低的普通业务,核心价值是 “用体验换成本”。选型的关键是匹配业务需求,避免过度投入或性能不足,高要求业务选 CN2,保障业务质量;普通业务选普通线路,控制成本。同时,需警惕市场上的假 CN2 线路,通过路由追踪、性能测试等方式鉴别真伪,确保线路质量。
何识别服务器入侵的迹象?
在数字化时代,服务器安全至关重要。然而,服务器入侵事件却时常发生,给企业和个人带来严重的数据泄露风险。那么,如何识别服务器入侵的迹象,确保我们的数据安全呢?我们要了解服务器入侵的定义。服务器入侵是指未经授权的第三方访问服务器,并可能执行恶意操作,如窃取数据、破坏文件或滥用服务器资源。服务器入侵的常见迹象:异常登录尝试:如果您的服务器突然出现来自不同IP地址的大量登录尝试,这可能是一个入侵的迹象。特别是如果这些尝试使用弱密码或常见密码,更应引起注意。系统文件或配置更改:未经授权的系统文件或配置更改可能是入侵的迹象。检查关键系统文件和配置文件的时间戳,如果发现有未经授权的修改,应立即采取行动。异常网络流量:监视服务器上的网络流量,如果发现异常流量,如数据量大增或流量流向不寻常的目的地,这可能是入侵的迹象。何识别服务器入侵的迹象?未授权的新用户或程序:检查服务器上的用户列表和已安装程序,如果发现未授权的新用户或程序,这可能是入侵的迹象。系统资源异常使用:如果服务器资源(如CPU、内存或磁盘空间)突然过度使用,这可能是恶意软件运行或入侵者的行为。服务或端口异常开放:检查服务器上开放的服务和端口,如果发现未经授权的服务或端口开放,这可能是入侵的迹象。系统日志报错:定期检查系统日志,特别是报错日志,这些日志可能包含有关入侵的线索。应对服务器入侵的策略:加强访问控制:确保服务器上的登录尝试受到限制,使用强密码和多因素认证。定期监控和审计:定期监控服务器活动,审计系统文件和配置文件的更改。配置入侵检测系统:使用入侵检测系统(IDS)和入侵防御系统(IPS)来识别和阻止入侵活动。何识别服务器入侵的迹象?及时更新和打补丁:确保服务器上的操作系统和应用程序及时更新,修复已知的安全漏洞。备份数据:定期备份重要数据,以便在入侵发生时能够迅速恢复。培训员工:对员工进行安全意识培训,教育他们识别可能的入侵迹象。制定应急响应计划:制定详细的应急响应计划,以便在发现入侵时能够迅速采取行动。何识别服务器入侵的迹象?通过了解这些迹象和采取相应的预防措施,您可以更好地保护服务器免受入侵,确保数据安全。记住,预防总是比治疗来得更有效。
2021-12-10 11:02:07
2023-05-17 15:21:32
2022-01-14 13:51:56
2021-11-04 17:41:20
2024-10-27 15:03:05
2021-11-04 17:40:51
2022-05-11 11:18:19
2023-08-12 09:03:03
2021-12-10 11:02:07
2023-05-17 15:21:32
2022-01-14 13:51:56
2021-11-04 17:41:20
2024-10-27 15:03:05
2021-11-04 17:40:51
2022-05-11 11:18:19
2023-08-12 09:03:03
发布者:售前小美 | 本文章发表于:2023-05-30
在快速变化的数字时代,企业需要更高的性能以应对不断增长的数据和任务,同时需要保持高效率和灵活性以支持快速业务发展。为此,最新技术的I9-13900K配置服务器能够为企业提供所需的性能和应用灵活性,同时结合快快网络的高速传输速度,为企业带来更高效,高速的数据处理体验。
I9-13900K配置服务器是由英特尔公司最新推出的服务器处理器,拥有19个处理器核心,以及高达5.3GHz的单核心主频,相比以前的旧型号,提供了更高的性能。此外,I9-13900K还支持Intel Hyper-Threading技术,可以更好地处理多线程应用程序,加速处理数据、图像和视频等数据处理任务。
有了高性能的I9-13900K配置服务器,但是要取得最优的应用效果还需要快速、高效的网络支持,迎合这个需求,快快网络作为企业级网络基础设施解决方案提供商,可以为企业提供高速的数据传输速度,从而使得企业的任务和数据处理更加快速,安全和有效。
快快网络是全球领先的企业级网络方案供应商,通过快速卷积优化的网络架构,可以提供高速、安全、低延迟的数据传输速度。结合I9-13900K配置的服务器处理器,快快网络可以为企业客户提供可靠、高效的存储和传输解决方案,帮助企业在快速变化的数字时代中建立更加强大的网络基础,更好的应对业务的挑战和重要的数据处理任务。
所以,选择I9-13900K的配置服务器,就是选择了可靠、优质和高效的性能,这将为企业的数字化转型提供可靠的和坚实的基础,使其能够在新的竞争环境中保持竞争优势,拥抱未来趋势!
幻兽帕鲁服务器如何去选配呢?
对于幻兽帕鲁这种强大的存在来说,选择一个高性能服务器至关重要。它需要处理大量的复杂计算和数据处理任务,因此需要一个具备足够处理能力的高性能服务器来确保流畅的运行体验。在选择高性能服务器时,要关注服务器的处理器、内存和存储等硬件配置,以及网络速度和稳定性等方面的表现。另外,为了应对幻兽帕鲁的挑战,腾讯云阿里云的高性能云服务器都是不错的选择。如果需要购买服务器,官方文档推荐的服务器要求CPU4核心内存8GB,实测2核4GB的大概在5人左右就特别容易崩溃,CPU占用率在98%,内存占用很快就超过100%溢出,所以想要稳定最低最低也要2核6GB。同时,获取服务器的IP地址、设置root账号密码、开放8211的端口、8211的TCP协议和UDP协议都要开放。服务器系统可以选择Debian或者Ubuntu,Debian统中可能没有预安装add-apt-repository命令,这个命令通常包含在software-properties-common包中。可以通过以下命令来安装这个包:sudo apt-get updatesudo apt-get install software-properties-common。当安装了这个包后,就应该能够使用add-apt-repository命令了。
服务器CN2线路和普通线路区别是什么?
在跨境业务、海外访问、政企专线等场景中,CN2 线路与普通线路的选择直接决定了网络延迟、稳定性与业务体验。很多用户在选购服务器或专线时,常混淆两者差异,导致成本浪费或业务卡顿。本文将从技术架构、性能表现、应用场景、成本与选型逻辑等维度,系统拆解 CN2 线路与普通线路的核心区别,帮助用户精准选型,兼顾性能与成本。一、什么是CN2什么是普通线路1. CN2 线路CN2(ChinaNet Next Carrying Network)是中国电信打造的下一代精品承载网,采用MPLS VPN 技术架构,专为高实时性、高可靠性业务设计,是中国电信的高端网络产品。核心定位:承载政企专线、跨境业务、金融交易、游戏加速等对延迟、丢包率要求极高的业务。技术特点:独立自治系统(AS 号:4809)、端到端 QoS 保障、动态路由优化、低延迟低丢包、全球节点覆盖。2. 普通线路普通线路即中国电信 163 骨干网(ChinaNet),是中国电信面向公众的基础互联网接入线路,也是最常见的互联网线路。核心定位:承载普通公众上网、常规网站访问、非实时业务等对网络质量要求较低的场景。技术特点:公网路由、无专属 QoS 保障、带宽共享、成本低廉、覆盖范围最广。二、核心区别1.性能表现性能是两者最直观的差异,尤其在跨境访问、跨网访问场景中表现显著:延迟:CN2 线路:跨境访问(如国内→欧美、国内→东南亚)延迟比普通线路低30%-50%,例如国内访问美国,CN2 延迟通常在150-200ms,普通线路可达250-350ms;国内跨运营商访问延迟也更低。普通线路:依赖公网路由,绕路多、节点多,延迟波动大,高峰期易飙升。丢包率:CN2 线路:丢包率≤0.1%,几乎无丢包,保障实时业务(如语音、视频、金融交易)稳定传输。普通线路:丢包率通常在1%-5%,高峰期可达 10% 以上,易导致业务卡顿、数据重传。稳定性:CN2 线路:网络抖动≤20ms,7×24 小时稳定运行,无明显高峰期波动,适合对稳定性要求极高的业务。普通线路:抖动大(50-100ms),高峰期(晚 8-10 点)易出现带宽饱和、延迟飙升、连接中断等问题。2.带宽和资源分配CN2 线路:带宽为专属分配,用户可购买固定带宽(如 10M、100M),资源不与其他用户共享,高峰期无带宽抢占问题,保障带宽利用率。普通线路:共享带宽,同一节点下所有用户共享总带宽,高峰期易出现带宽抢占,实际可用带宽远低于标称值,尤其跨境场景更明显。3.覆盖范围CN2 线路:全球节点布局更密集,覆盖欧美、东南亚、日韩等核心区域,跨境节点直连,减少路由跳转;国内节点覆盖一二线核心城市,政企专线接入更便捷。普通线路:国内覆盖范围最广(含三四线城市、偏远地区),但跨境节点较少,跨境访问需多次跳转,路径更长。4.应用场景适配性CN2 线路适用场景跨境电商、跨境支付:保障国内外用户访问流畅,交易数据实时传输,避免超时、卡顿。金融交易、政企专线:低延迟、高稳定,满足金融交易、政务数据传输的实时性与安全性要求。游戏加速、视频直播:低延迟、低丢包,保障游戏玩家操作无延迟、直播画面无卡顿。海外服务器访问:国内用户访问海外服务器(如美国、日本),或海外用户访问国内服务器,CN2 线路可大幅降低延迟,提升访问体验。普通线路适用场景普通网站、博客、资讯平台:用户访问量小,对延迟、稳定性要求不高,普通线路即可满足。非实时数据传输:如日志同步、备份数据、离线下载等,对延迟、丢包不敏感。个人用户、小型企业:预算有限,无需高实时性业务,普通线路成本更低。三、按访问场景选型跨境访问 / 海外业务:优先选择 CN2 线路,大幅降低延迟与丢包,提升海外用户体验。国内跨运营商访问:若对延迟、稳定性要求高,选择 CN2 线路;若要求低,普通线路即可。本地同运营商访问:两者差异极小,优先选择普通线路,节省成本。CN2 线路是高性能、高可靠、高安全的选择,适合对网络质量要求极高的跨境、政企、游戏等业务,核心价值是 “用成本换体验与稳定性”。普通线路是低成本、广覆盖的选择,适合对网络质量要求较低的普通业务,核心价值是 “用体验换成本”。选型的关键是匹配业务需求,避免过度投入或性能不足,高要求业务选 CN2,保障业务质量;普通业务选普通线路,控制成本。同时,需警惕市场上的假 CN2 线路,通过路由追踪、性能测试等方式鉴别真伪,确保线路质量。
何识别服务器入侵的迹象?
在数字化时代,服务器安全至关重要。然而,服务器入侵事件却时常发生,给企业和个人带来严重的数据泄露风险。那么,如何识别服务器入侵的迹象,确保我们的数据安全呢?我们要了解服务器入侵的定义。服务器入侵是指未经授权的第三方访问服务器,并可能执行恶意操作,如窃取数据、破坏文件或滥用服务器资源。服务器入侵的常见迹象:异常登录尝试:如果您的服务器突然出现来自不同IP地址的大量登录尝试,这可能是一个入侵的迹象。特别是如果这些尝试使用弱密码或常见密码,更应引起注意。系统文件或配置更改:未经授权的系统文件或配置更改可能是入侵的迹象。检查关键系统文件和配置文件的时间戳,如果发现有未经授权的修改,应立即采取行动。异常网络流量:监视服务器上的网络流量,如果发现异常流量,如数据量大增或流量流向不寻常的目的地,这可能是入侵的迹象。何识别服务器入侵的迹象?未授权的新用户或程序:检查服务器上的用户列表和已安装程序,如果发现未授权的新用户或程序,这可能是入侵的迹象。系统资源异常使用:如果服务器资源(如CPU、内存或磁盘空间)突然过度使用,这可能是恶意软件运行或入侵者的行为。服务或端口异常开放:检查服务器上开放的服务和端口,如果发现未经授权的服务或端口开放,这可能是入侵的迹象。系统日志报错:定期检查系统日志,特别是报错日志,这些日志可能包含有关入侵的线索。应对服务器入侵的策略:加强访问控制:确保服务器上的登录尝试受到限制,使用强密码和多因素认证。定期监控和审计:定期监控服务器活动,审计系统文件和配置文件的更改。配置入侵检测系统:使用入侵检测系统(IDS)和入侵防御系统(IPS)来识别和阻止入侵活动。何识别服务器入侵的迹象?及时更新和打补丁:确保服务器上的操作系统和应用程序及时更新,修复已知的安全漏洞。备份数据:定期备份重要数据,以便在入侵发生时能够迅速恢复。培训员工:对员工进行安全意识培训,教育他们识别可能的入侵迹象。制定应急响应计划:制定详细的应急响应计划,以便在发现入侵时能够迅速采取行动。何识别服务器入侵的迹象?通过了解这些迹象和采取相应的预防措施,您可以更好地保护服务器免受入侵,确保数据安全。记住,预防总是比治疗来得更有效。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




