发布者:售前小美 | 本文章发表于:2023-08-03
在数字化时代,数据无疑是企业最重要的资产之一,而高效稳定的数据中心解决方案则成为了企业不可或缺的保障。在这个领域里,宁波BGP机房站在了行业的最前沿,成为了无数企业的选择之一。
宁波BGP机房以其卓越的服务水平和强大的基础设施,为企业提供了一个高效稳定的数据中心解决方案,让企业的数据得到全方位的保障。无论是数据的存储、备份、传输还是安全保护,宁波BGP机房都有着一套完善的解决方案。
首先,宁波BGP机房的基础设施十分先进,通过引入国际领先的设备和技术,保障了数据中心的高可用性和稳定性。机房采用了多级冗余的网络架构,保证了企业的网络服务不间断,有效地降低了意外故障对企业业务的影响。
其次,宁波BGP机房注重数据的保护和安全。机房采用了严格的物理安全措施,例如24小时监控、多重认证系统、防火墙等,保护企业的数据不受非法侵入和灾难性事件的损失。此外,机房也提供了灾备服务,确保企业能够在灾难事件发生时迅速恢复业务,并最大限度地减少数据丢失。
宁波BGP机房还拥有丰富的经验和专业的团队,能够为企业提供定制化的解决方案。无论是小型企业还是大型企业,机房都能根据其特定需求和业务规模,提供个性化的优化方案,确保企业的数据中心运作更加高效和稳定。
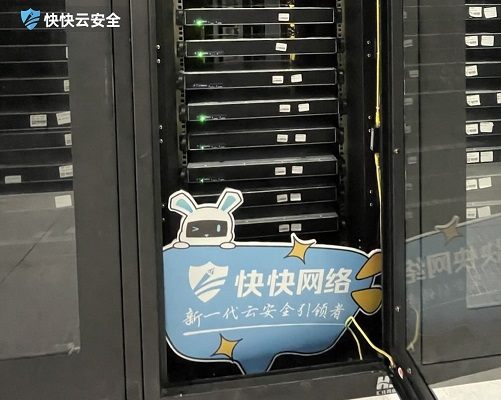
在数字化飞速发展的今天,宁波BGP机房以其高效稳定的数据中心解决方案成为了企业抢手的选择。其出色的基础设施、强大的数据保护和专业的团队为企业提供了一个安全可靠的数据中心环境,为企业的数据安全与发展提供了坚实保障。
无论是小企业、中型企业还是大型企业,选择宁波BGP机房的解决方案,都能够享受到高效稳定的数据中心服务,为企业的发展插上强劲的翅膀。宁波BGP机房,引领行业新标杆,让您的数据安全和业务发展一路飞升!
结束语: 宁波BGP机房作为一家拥有先进设备、专业团队和丰富经验的数据中心,致力于为客户提供高效稳定的解决方案。无论是保护数据安全,还是提高企业的业务效率,宁波BGP机房一直以来都赢得了客户的高度认可。选择宁波BGP机房,您将拥有一个可靠的数据中心合作伙伴,帮助您实现业务的持续发展。
上一篇
下一篇
面对严峻的DDoS攻击现状,高防服务器如何保障业务安全?
近段时间,很多企业有反馈受到严重的DDoS攻击,给企业的网络安全带来了严峻的挑战。高防服务器作为一种专门针对DDoS攻击的安全解决方案,具备强大的防御能力,能够保障企业的业务安全。面对如此严峻的DDoS攻击现状,高防服务器是如何保障业务安全的呢?1、实时监测与智能识别高防服务器通过实时监测网络流量,利用先进的智能识别技术,能够迅速发现并识别DDoS攻击流量。它能够分析流量的特征、来源和目的地等信息,识别出异常流量,并对其进行实时阻断。同时,高防服务器还能够通过学习和分析历史攻击数据,提高对DDoS攻击的识别准确率,有效防止攻击对业务的影响。2、强大的防护能力高防服务器具备强大的防护能力,可以抵御各种类型的DDoS攻击。它可以通过多层次的防护机制,包括流量清洗、黑白名单过滤、IP封堵等方式,对恶意流量进行过滤和阻断。同时,高防服务器还支持分布式防御和负载均衡技术,可以将攻击流量分散到多个服务器上进行处理,保障业务的正常运行。3、灵活的策略配置高防服务器提供灵活的策略配置功能,可以根据用户的需求进行定制化的防护策略。用户可以根据自己的业务特点和安全需求,设置不同的防护规则和阈值,对不同类型的攻击进行针对性的防护。同时,高防服务器还支持实时的监控和报警功能,用户可以及时了解到攻击情况,并采取相应的应对措施,保障业务的安全运行。4、高性能和高可用性高防服务器具备高性能和高可用性的特点,可以应对大规模的DDoS攻击。它采用分布式架构和并行处理技术,能够同时处理大量的网络流量,保证业务的正常运行。同时,高防服务器还支持快速的故障切换和冗余备份,当某个节点出现故障时,其他节点可以自动接管流量,保证业务的连续性和稳定性。面对近期如此严峻的DDoS攻击现状,快快网络自营的扬州BGP、厦门BGP、宁波BGP、上海BGP等高防服务器机房,有不同的防护值可以很好的抵御DDoS攻击,保障业务的稳定运行。
IPS是什么?3大部署模式与企业级防御全流程指南
IPS(IntrusionPreventionSystem)是主动识别并阻断网络攻击的安全系统,能实时监控流量并拦截恶意行为。它通过特征库匹配、行为分析等技术,对勒索软件、SQL注入等威胁进行实时响应。本文将通俗讲解IPS的工作机制、部署模式差异,分析其在企业边界防护、数据中心安全等场景的应用,同时提供基础部署指引,为用户构建实用的IPS知识体系。一、IPS的核心定义IPS是入侵防御系统的缩写,本质是网络安全的“智能安检员”。它实时监控网络流量,通过预设的安全规则和威胁特征库,识别并阻断恶意数据包,防止勒索软件、漏洞攻击等威胁侵入网络系统,就像在网络入口设置24小时执勤的保安,严格检查每一个“访客”的安全性。二、工作原理拆解IPS的工作流程分为三步:首先实时抓取网络流量,就像监控所有过往车辆;然后将流量与威胁特征库比对,如检查车辆是否携带危险物品;最后对确认的威胁数据包立即阻断,同时记录攻击日志。其核心技术包括特征检测(匹配已知攻击模式)、异常检测(识别偏离正常行为的流量)和协议分析(校验网络协议的合规性)。三、典型部署模式在线部署(串联模式):将IPS设备串联在网络链路中,如同在主干道设置关卡,所有流量必须经过IPS检查。这种模式能实时阻断威胁,但需注意设备性能对网络带宽的影响,适合对安全性要求高的企业核心网络。旁路部署(并联模式):IPS以旁路方式接入网络,仅监听流量不阻断,类似监控摄像头记录过往情况。常用于日志审计和威胁分析,若需阻断需与防火墙联动,适合对网络性能要求高的场景。四、应用场景解析企业边界防护:在企业互联网出口部署IPS,可拦截来自公网的恶意攻击,如DDoS洪水攻击、网页挂马等,保护内部服务器和终端设备安全,就像为企业网络筑起一道坚固的“防火墙+安检门”。数据中心安全:数据中心内部部署IPS,可监控服务器之间的流量,防止横向渗透攻击(如黑客入侵一台服务器后扩散至整个集群),确保核心数据资产免受内部威胁蔓延的影响。工业控制系统工业场景中的IPS需支持实时性和高可靠性,能识别针对PLC(可编程逻辑控制器)的特殊攻击,防止恶意指令篡改工业生产流程,保障智能制造环境的稳定运行。五、基础部署教程中小企业简易部署:选择一体化安全设备(含IPS功能),接入企业网络出口,启用“自动防护”模式。设备会自动更新威胁特征库,对常见攻击进行实时阻断,适合缺乏专业安全团队的中小企业,配置步骤通常不超过3步:接入设备、登录管理界面、启用IPS功能。大型企业定制部署:大型企业需根据网络架构规划IPS集群,在核心交换机旁挂IPS设备,通过流量镜像技术将关键链路的流量引流至IPS进行检测。同时结合安全管理平台(SIEM)分析日志,定制针对企业业务的特殊防护规则,如阻断针对财务系统的特定攻击模式。六、安全优势解析主动防御vs被动拦截:传统防火墙仅基于IP、端口等浅层信息控制流量,无法识别流量中的恶意内容(如合法端口传输的恶意代码);IPS可深入应用层分析数据内容,例如:当黑客通过80端口(HTTP)传输勒索软件时,IPS能识别文件特征并阻断,而防火墙无法拦截。实时响应与威胁溯源:发现攻击后立即阻断,减少攻击窗口期;同时记录攻击源、手段和目标,为安全事件溯源提供依据。七、常见问题解决网络卡顿:IPS性能不足,调整防护级别为“高威胁优先”(如仅阻断勒索软件、漏洞攻击),降低对正常流量的检测压力;或升级高性能IPS设备。误阻断正常业务:在IPS管理界面找到误判的规则,将正常业务的IP、端口或协议添加到“白名单”。例如,某企业OA系统因使用特殊协议被误阻断,可设置“允许该IP段的特定端口流量绕过检测”。IPS作为网络安全的主动防御工具,通过实时检测与阻断能力,为企业网络构建起动态防护屏障。从边界安全到数据中心防护,其应用已成为现代网络安全体系的重要组成部分。理解IPS的工作原理和部署模式,能帮助企业更科学地规划安全架构,提升网络抗风险能力。在网络威胁日益复杂的今天,IPS技术的价值愈发重要。无论是中小企业的基础防护,还是大型企业的定制化安全方案,合理部署IPS都能有效减少攻击损失。日常运维中定期更新威胁特征库、优化防护规则,可让IPS始终保持高效的防护状态,为网络安全保驾护航。
宁波BGP网络与其他地区BGP相比优势在哪?
在当今数字化时代,网络的稳定性和速度对于企业和个人的发展至关重要。BGP(Border Gateway Protocol,边界网关协议)网络作为一种先进的网络技术,为众多用户提供了可靠的网络连接。不同地区的BGP网络各有特点,而宁波BGP网络在众多BGP网络中逐渐崭露头角。宁波BGP网络与其他地区BGP相比优势在哪1、网络稳定性宁波BGP网络在网络稳定性方面具有显著优势。它拥有优质且丰富的网络线路资源,能够实现多线路冗余备份。当某一条线路出现故障时,流量可迅速自动切换至其他正常线路,保障网络的持续畅通,有效避免因线路故障导致的网络中断情况,这是许多其他地区BGP网络难以企及的。相比一些地区网络线路单一、故障恢复时间较长的情况,宁波BGP网络凭借其高可靠性,为企业的业务连续性提供了坚实保障。2、网速优化在网络速度方面,宁波BGP网络同样表现出色。其节点布局合理,能够快速响应用户的网络请求。通过优化的路由策略,数据传输能够选择最优路径,大大降低了网络延迟。无论是本地用户还是跨地区、跨境用户,都能享受到流畅的网络体验。与部分地区BGP网络因路由复杂导致速度受限不同,宁波BGP网络凭借高效的路由机制,让数据传输更加迅速,满足了用户对于快速网络的需求。3、技术服务支撑宁波BGP网络在服务质量和技术支持上也颇具优势。专业的运维团队7×24小时不间断监控网络运行情况,能够及时发现并解决潜在问题。同时,针对不同用户的需求,提供个性化的网络解决方案。无论是大型企业对高带宽、高并发的需求,还是小型企业对成本效益的考量,宁波BGP网络都能精准匹配,这是许多其他地区BGP网络服务难以做到的全面与细致。宁波BGP网络在稳定性、速度、服务质量等方面与其他地区BGP相比优势明显。对于追求卓越网络体验的用户来说,宁波BGP网络无疑是一个极具吸引力的选择。
2021-12-10 11:02:07
2023-05-17 15:21:32
2022-01-14 13:51:56
2021-11-04 17:41:20
2024-10-27 15:03:05
2021-11-04 17:40:51
2022-05-11 11:18:19
2023-08-12 09:03:03
2021-12-10 11:02:07
2023-05-17 15:21:32
2022-01-14 13:51:56
2021-11-04 17:41:20
2024-10-27 15:03:05
2021-11-04 17:40:51
2022-05-11 11:18:19
2023-08-12 09:03:03
发布者:售前小美 | 本文章发表于:2023-08-03
在数字化时代,数据无疑是企业最重要的资产之一,而高效稳定的数据中心解决方案则成为了企业不可或缺的保障。在这个领域里,宁波BGP机房站在了行业的最前沿,成为了无数企业的选择之一。
宁波BGP机房以其卓越的服务水平和强大的基础设施,为企业提供了一个高效稳定的数据中心解决方案,让企业的数据得到全方位的保障。无论是数据的存储、备份、传输还是安全保护,宁波BGP机房都有着一套完善的解决方案。
首先,宁波BGP机房的基础设施十分先进,通过引入国际领先的设备和技术,保障了数据中心的高可用性和稳定性。机房采用了多级冗余的网络架构,保证了企业的网络服务不间断,有效地降低了意外故障对企业业务的影响。
其次,宁波BGP机房注重数据的保护和安全。机房采用了严格的物理安全措施,例如24小时监控、多重认证系统、防火墙等,保护企业的数据不受非法侵入和灾难性事件的损失。此外,机房也提供了灾备服务,确保企业能够在灾难事件发生时迅速恢复业务,并最大限度地减少数据丢失。
宁波BGP机房还拥有丰富的经验和专业的团队,能够为企业提供定制化的解决方案。无论是小型企业还是大型企业,机房都能根据其特定需求和业务规模,提供个性化的优化方案,确保企业的数据中心运作更加高效和稳定。
在数字化飞速发展的今天,宁波BGP机房以其高效稳定的数据中心解决方案成为了企业抢手的选择。其出色的基础设施、强大的数据保护和专业的团队为企业提供了一个安全可靠的数据中心环境,为企业的数据安全与发展提供了坚实保障。
无论是小企业、中型企业还是大型企业,选择宁波BGP机房的解决方案,都能够享受到高效稳定的数据中心服务,为企业的发展插上强劲的翅膀。宁波BGP机房,引领行业新标杆,让您的数据安全和业务发展一路飞升!
结束语: 宁波BGP机房作为一家拥有先进设备、专业团队和丰富经验的数据中心,致力于为客户提供高效稳定的解决方案。无论是保护数据安全,还是提高企业的业务效率,宁波BGP机房一直以来都赢得了客户的高度认可。选择宁波BGP机房,您将拥有一个可靠的数据中心合作伙伴,帮助您实现业务的持续发展。
上一篇
下一篇
面对严峻的DDoS攻击现状,高防服务器如何保障业务安全?
近段时间,很多企业有反馈受到严重的DDoS攻击,给企业的网络安全带来了严峻的挑战。高防服务器作为一种专门针对DDoS攻击的安全解决方案,具备强大的防御能力,能够保障企业的业务安全。面对如此严峻的DDoS攻击现状,高防服务器是如何保障业务安全的呢?1、实时监测与智能识别高防服务器通过实时监测网络流量,利用先进的智能识别技术,能够迅速发现并识别DDoS攻击流量。它能够分析流量的特征、来源和目的地等信息,识别出异常流量,并对其进行实时阻断。同时,高防服务器还能够通过学习和分析历史攻击数据,提高对DDoS攻击的识别准确率,有效防止攻击对业务的影响。2、强大的防护能力高防服务器具备强大的防护能力,可以抵御各种类型的DDoS攻击。它可以通过多层次的防护机制,包括流量清洗、黑白名单过滤、IP封堵等方式,对恶意流量进行过滤和阻断。同时,高防服务器还支持分布式防御和负载均衡技术,可以将攻击流量分散到多个服务器上进行处理,保障业务的正常运行。3、灵活的策略配置高防服务器提供灵活的策略配置功能,可以根据用户的需求进行定制化的防护策略。用户可以根据自己的业务特点和安全需求,设置不同的防护规则和阈值,对不同类型的攻击进行针对性的防护。同时,高防服务器还支持实时的监控和报警功能,用户可以及时了解到攻击情况,并采取相应的应对措施,保障业务的安全运行。4、高性能和高可用性高防服务器具备高性能和高可用性的特点,可以应对大规模的DDoS攻击。它采用分布式架构和并行处理技术,能够同时处理大量的网络流量,保证业务的正常运行。同时,高防服务器还支持快速的故障切换和冗余备份,当某个节点出现故障时,其他节点可以自动接管流量,保证业务的连续性和稳定性。面对近期如此严峻的DDoS攻击现状,快快网络自营的扬州BGP、厦门BGP、宁波BGP、上海BGP等高防服务器机房,有不同的防护值可以很好的抵御DDoS攻击,保障业务的稳定运行。
IPS是什么?3大部署模式与企业级防御全流程指南
IPS(IntrusionPreventionSystem)是主动识别并阻断网络攻击的安全系统,能实时监控流量并拦截恶意行为。它通过特征库匹配、行为分析等技术,对勒索软件、SQL注入等威胁进行实时响应。本文将通俗讲解IPS的工作机制、部署模式差异,分析其在企业边界防护、数据中心安全等场景的应用,同时提供基础部署指引,为用户构建实用的IPS知识体系。一、IPS的核心定义IPS是入侵防御系统的缩写,本质是网络安全的“智能安检员”。它实时监控网络流量,通过预设的安全规则和威胁特征库,识别并阻断恶意数据包,防止勒索软件、漏洞攻击等威胁侵入网络系统,就像在网络入口设置24小时执勤的保安,严格检查每一个“访客”的安全性。二、工作原理拆解IPS的工作流程分为三步:首先实时抓取网络流量,就像监控所有过往车辆;然后将流量与威胁特征库比对,如检查车辆是否携带危险物品;最后对确认的威胁数据包立即阻断,同时记录攻击日志。其核心技术包括特征检测(匹配已知攻击模式)、异常检测(识别偏离正常行为的流量)和协议分析(校验网络协议的合规性)。三、典型部署模式在线部署(串联模式):将IPS设备串联在网络链路中,如同在主干道设置关卡,所有流量必须经过IPS检查。这种模式能实时阻断威胁,但需注意设备性能对网络带宽的影响,适合对安全性要求高的企业核心网络。旁路部署(并联模式):IPS以旁路方式接入网络,仅监听流量不阻断,类似监控摄像头记录过往情况。常用于日志审计和威胁分析,若需阻断需与防火墙联动,适合对网络性能要求高的场景。四、应用场景解析企业边界防护:在企业互联网出口部署IPS,可拦截来自公网的恶意攻击,如DDoS洪水攻击、网页挂马等,保护内部服务器和终端设备安全,就像为企业网络筑起一道坚固的“防火墙+安检门”。数据中心安全:数据中心内部部署IPS,可监控服务器之间的流量,防止横向渗透攻击(如黑客入侵一台服务器后扩散至整个集群),确保核心数据资产免受内部威胁蔓延的影响。工业控制系统工业场景中的IPS需支持实时性和高可靠性,能识别针对PLC(可编程逻辑控制器)的特殊攻击,防止恶意指令篡改工业生产流程,保障智能制造环境的稳定运行。五、基础部署教程中小企业简易部署:选择一体化安全设备(含IPS功能),接入企业网络出口,启用“自动防护”模式。设备会自动更新威胁特征库,对常见攻击进行实时阻断,适合缺乏专业安全团队的中小企业,配置步骤通常不超过3步:接入设备、登录管理界面、启用IPS功能。大型企业定制部署:大型企业需根据网络架构规划IPS集群,在核心交换机旁挂IPS设备,通过流量镜像技术将关键链路的流量引流至IPS进行检测。同时结合安全管理平台(SIEM)分析日志,定制针对企业业务的特殊防护规则,如阻断针对财务系统的特定攻击模式。六、安全优势解析主动防御vs被动拦截:传统防火墙仅基于IP、端口等浅层信息控制流量,无法识别流量中的恶意内容(如合法端口传输的恶意代码);IPS可深入应用层分析数据内容,例如:当黑客通过80端口(HTTP)传输勒索软件时,IPS能识别文件特征并阻断,而防火墙无法拦截。实时响应与威胁溯源:发现攻击后立即阻断,减少攻击窗口期;同时记录攻击源、手段和目标,为安全事件溯源提供依据。七、常见问题解决网络卡顿:IPS性能不足,调整防护级别为“高威胁优先”(如仅阻断勒索软件、漏洞攻击),降低对正常流量的检测压力;或升级高性能IPS设备。误阻断正常业务:在IPS管理界面找到误判的规则,将正常业务的IP、端口或协议添加到“白名单”。例如,某企业OA系统因使用特殊协议被误阻断,可设置“允许该IP段的特定端口流量绕过检测”。IPS作为网络安全的主动防御工具,通过实时检测与阻断能力,为企业网络构建起动态防护屏障。从边界安全到数据中心防护,其应用已成为现代网络安全体系的重要组成部分。理解IPS的工作原理和部署模式,能帮助企业更科学地规划安全架构,提升网络抗风险能力。在网络威胁日益复杂的今天,IPS技术的价值愈发重要。无论是中小企业的基础防护,还是大型企业的定制化安全方案,合理部署IPS都能有效减少攻击损失。日常运维中定期更新威胁特征库、优化防护规则,可让IPS始终保持高效的防护状态,为网络安全保驾护航。
宁波BGP网络与其他地区BGP相比优势在哪?
在当今数字化时代,网络的稳定性和速度对于企业和个人的发展至关重要。BGP(Border Gateway Protocol,边界网关协议)网络作为一种先进的网络技术,为众多用户提供了可靠的网络连接。不同地区的BGP网络各有特点,而宁波BGP网络在众多BGP网络中逐渐崭露头角。宁波BGP网络与其他地区BGP相比优势在哪1、网络稳定性宁波BGP网络在网络稳定性方面具有显著优势。它拥有优质且丰富的网络线路资源,能够实现多线路冗余备份。当某一条线路出现故障时,流量可迅速自动切换至其他正常线路,保障网络的持续畅通,有效避免因线路故障导致的网络中断情况,这是许多其他地区BGP网络难以企及的。相比一些地区网络线路单一、故障恢复时间较长的情况,宁波BGP网络凭借其高可靠性,为企业的业务连续性提供了坚实保障。2、网速优化在网络速度方面,宁波BGP网络同样表现出色。其节点布局合理,能够快速响应用户的网络请求。通过优化的路由策略,数据传输能够选择最优路径,大大降低了网络延迟。无论是本地用户还是跨地区、跨境用户,都能享受到流畅的网络体验。与部分地区BGP网络因路由复杂导致速度受限不同,宁波BGP网络凭借高效的路由机制,让数据传输更加迅速,满足了用户对于快速网络的需求。3、技术服务支撑宁波BGP网络在服务质量和技术支持上也颇具优势。专业的运维团队7×24小时不间断监控网络运行情况,能够及时发现并解决潜在问题。同时,针对不同用户的需求,提供个性化的网络解决方案。无论是大型企业对高带宽、高并发的需求,还是小型企业对成本效益的考量,宁波BGP网络都能精准匹配,这是许多其他地区BGP网络服务难以做到的全面与细致。宁波BGP网络在稳定性、速度、服务质量等方面与其他地区BGP相比优势明显。对于追求卓越网络体验的用户来说,宁波BGP网络无疑是一个极具吸引力的选择。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




