发布者:售前小美 | 本文章发表于:2023-09-28
快快网络全新上线上海BGP,上海BGP适用于以下类型的业务:
1. 互联网服务提供商(ISP):ISP需要与其他自治系统(AS)建立连接,在互联网中传递和交换流量。使用BGP可以帮助ISP进行路由选择和流量管理,确保网络的高可用性、灵活性和可扩展性。
2. 企业跨地域互联:对于在不同地区分布的企业,使用BGP可以建立多个分支机构之间的连接,并进行流量的优化和控制。这有助于提供统一的网络架构和策略,并实现跨地域的数据传输和通信。
3. 多数据中心部署:对于有多个数据中心的企业,使用BGP可以实现数据中心之间的高效通信和流量管理。BGP可以帮助企业选择最佳路径、改善数据中心之间的复制和备份,并提供故障恢复和负载均衡的功能。
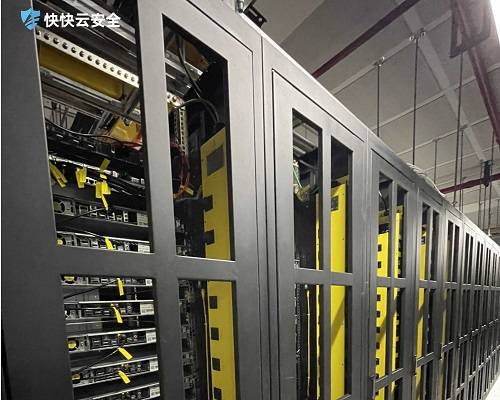 4. 云服务提供商:云服务提供商通常有多个数据中心和边缘节点,使用BGP可以实现云资源之间的流量动态调整和管理。BGP可以帮助云服务提供商实现网络服务的灵活性、可靠性和优势。
5. 大型网站和应用程序:大型网站和应用程序通常需要处理大量的网络流量和用户请求。使用BGP可以优化流量路径、改善用户体验,并提供高可用性和可扩展性。
配置:E5-2660X2 32核 内存:32G 硬盘:480G SSD
上海BGP适用于具有较复杂网络架构和跨地域连接需求的业务场景。通过使用BGP,可以帮助组织优化网络性能、提高可用性,并根据业务策略进行流量管理和控制。
下一篇
快快网络WAF防火墙的功能小美给您介绍
快快网络Web应用防火墙WAF自动防护Web漏洞,对网站业务流量进行多维度检测和防护,将正常、安全的流量回源到服务器,避免黑客及病毒入侵。全面应对恶意弹窗、挂马中毒、数据泄露、CC攻击等问题。WAF(Web应用程序防火墙)是一种保护Web应用程序的安全工具,其主要功能包括:1. 防止SQL注入攻击:WAF对发送到Web应用程序的数据进行分析和检测,阻止SQL注入攻击。2. 防止跨站脚本攻击:WAF分析和检查Web应用程序响应中的JavaScript代码,以防止跨站脚本攻击。3. 防止远程文件包含攻击:WAF检测和拦截要获取的文件包含从远程服务器下载的文件,以防止远程文件包含攻击。4. 防范恶意爬虫和网络爬虫:WAF检测和控制与Web应用程序交互的爬虫、机器学习、数据挖掘等自动化工具。5. 防止DoS和DDoS攻击:WAF通过过滤请求和提供会话限制来缓解DoS和DDoS攻击。6. 监控和记录:WAF记录Web应用程序的安全事件和警报,以便及时检测和响应潜在的威胁。综上所述,WAF作为Web应用程序的安全防护工具,可以有效地保护Web应用程序的安全,防止各种攻击,确保Web应用程序的可靠性和稳定,更多资讯可联系快快网络小美Q:712730906
安全组是什么?安全组有什么用?
用过阿里云、腾讯云和华为云三大云厂商的用户,估计都对安全组甚是喜爱。那安全组是什么?安全组有什么用呢?小溪Q177803622会为大家一一解答!安全组是什么?安全组有什么用?安全组是一种虚拟防火墙,具备状态监测和数据包过滤能力,用于在云端划分安全域。通过配置安全组规则,您可以控制安全组内服务器的入流量和出流量,从而提高服务器的安全性。总而言之,安全组可以控制网络访问,从而保护主机安全。①IP限制: 对具有访问风险的IP进行限制,防止黑客通过异常IP连接方式入侵主机或占用主机资源,影响主机业务②端口防护: 对主机上不常用的端口进行关闭,防止黑客通过端口扫描进行入侵快快网络服务器都免费搭载安全组,并提供用户使用手册,365*24小时售后,更多疑问欢迎联系小溪QQ177803622 或者 点击右上角 QQ咨询
防ddo防火墙是什么?霍霍告诉你
ddos防火墙是一种高效的主动防御系统可有效防御DoS/ddos、Superddos、DrDoS、代理CC、变异CC、僵尸集群CC、UDPFlood、变异UDP、随机UDP、ICMP、IGMP、SYN、SYNFLOOD、ARP攻击,传奇假人攻击、论坛假人攻击、非TCP/IP协议层攻击、等多种未知攻击。各种常见的攻击行为均可有效识别,并通过集成的机制实时对这些攻击流量进行处理及阻断,具备远处网络监控和数据包分析功能,能够迅速获取、分析最新的攻击特征,防御最新的攻击手段。 ddos常见三种攻击方式 SYN/ACK Flood攻击:最为经典、有效的ddos攻击方式,可通杀各种系统的网络服务。主要是通过向受害主机发送大量伪造源IP和源端口的SYN或ACK包,导致主机的缓存资源被耗尽或忙于发送回应包而造成拒绝服务,由于源都是伪造的故追踪起来比较困难,缺点是实施起来有一定难度,需要高带宽的僵尸主机支持。 TCP全连接攻击:这种攻击是为了绕过常规防火墙的检查而设计的,一般情况下,常规防火墙大多具备过滤TearDrop、Land等DOS攻击的能力,但对于正常的TCP连接是放过的,殊不知很多网络服务程序(如:IIS、Apache等Web服务器)能接受的TCP连接数是有限的,一旦有大量的TCP连接,即便是正常的,也会导致网站访问非常缓慢甚至无法访问,TCP全连接攻击就是通过许多僵尸主机不断地与受害服务器建立大量的TCP连接,直到服务器的内存等资源被耗尽而被拖跨,从而造成拒绝服务,这种攻击的特点是可绕过一般防火墙的防护而达到攻击目的,缺点是需要找很多僵尸主机,并且由于僵尸主机的IP是暴露的,因此此种ddos攻击方式容易被追踪。 刷Script脚本攻击:这种攻击主要是针对存在ASP、JSP、PHP、CGI等脚本程序,并调用MSSQLServer、MySQLServer、Oracle等数据库的网站系统而设计的,特征是和服务器建立正常的TCP连接,并不断的向脚本程序提交查询、列表等大量耗费数据库资源的调用,典型的以小博大的攻击方法。 高防安全专家快快网络!-------新一代云安全引领者-----------------快快i9,就是最好i9!快快i9,才是真正i9! 快快网络霍霍QQ-98717253
2021-12-10 11:02:07
2023-05-17 15:21:32
2022-01-14 13:51:56
2021-11-04 17:41:20
2024-10-27 15:03:05
2021-11-04 17:40:51
2022-05-11 11:18:19
2023-08-12 09:03:03
2021-12-10 11:02:07
2023-05-17 15:21:32
2022-01-14 13:51:56
2021-11-04 17:41:20
2024-10-27 15:03:05
2021-11-04 17:40:51
2022-05-11 11:18:19
2023-08-12 09:03:03
发布者:售前小美 | 本文章发表于:2023-09-28
快快网络全新上线上海BGP,上海BGP适用于以下类型的业务:
1. 互联网服务提供商(ISP):ISP需要与其他自治系统(AS)建立连接,在互联网中传递和交换流量。使用BGP可以帮助ISP进行路由选择和流量管理,确保网络的高可用性、灵活性和可扩展性。
2. 企业跨地域互联:对于在不同地区分布的企业,使用BGP可以建立多个分支机构之间的连接,并进行流量的优化和控制。这有助于提供统一的网络架构和策略,并实现跨地域的数据传输和通信。
3. 多数据中心部署:对于有多个数据中心的企业,使用BGP可以实现数据中心之间的高效通信和流量管理。BGP可以帮助企业选择最佳路径、改善数据中心之间的复制和备份,并提供故障恢复和负载均衡的功能。
4. 云服务提供商:云服务提供商通常有多个数据中心和边缘节点,使用BGP可以实现云资源之间的流量动态调整和管理。BGP可以帮助云服务提供商实现网络服务的灵活性、可靠性和优势。
5. 大型网站和应用程序:大型网站和应用程序通常需要处理大量的网络流量和用户请求。使用BGP可以优化流量路径、改善用户体验,并提供高可用性和可扩展性。
配置:E5-2660X2 32核 内存:32G 硬盘:480G SSD
上海BGP适用于具有较复杂网络架构和跨地域连接需求的业务场景。通过使用BGP,可以帮助组织优化网络性能、提高可用性,并根据业务策略进行流量管理和控制。
下一篇
快快网络WAF防火墙的功能小美给您介绍
快快网络Web应用防火墙WAF自动防护Web漏洞,对网站业务流量进行多维度检测和防护,将正常、安全的流量回源到服务器,避免黑客及病毒入侵。全面应对恶意弹窗、挂马中毒、数据泄露、CC攻击等问题。WAF(Web应用程序防火墙)是一种保护Web应用程序的安全工具,其主要功能包括:1. 防止SQL注入攻击:WAF对发送到Web应用程序的数据进行分析和检测,阻止SQL注入攻击。2. 防止跨站脚本攻击:WAF分析和检查Web应用程序响应中的JavaScript代码,以防止跨站脚本攻击。3. 防止远程文件包含攻击:WAF检测和拦截要获取的文件包含从远程服务器下载的文件,以防止远程文件包含攻击。4. 防范恶意爬虫和网络爬虫:WAF检测和控制与Web应用程序交互的爬虫、机器学习、数据挖掘等自动化工具。5. 防止DoS和DDoS攻击:WAF通过过滤请求和提供会话限制来缓解DoS和DDoS攻击。6. 监控和记录:WAF记录Web应用程序的安全事件和警报,以便及时检测和响应潜在的威胁。综上所述,WAF作为Web应用程序的安全防护工具,可以有效地保护Web应用程序的安全,防止各种攻击,确保Web应用程序的可靠性和稳定,更多资讯可联系快快网络小美Q:712730906
安全组是什么?安全组有什么用?
用过阿里云、腾讯云和华为云三大云厂商的用户,估计都对安全组甚是喜爱。那安全组是什么?安全组有什么用呢?小溪Q177803622会为大家一一解答!安全组是什么?安全组有什么用?安全组是一种虚拟防火墙,具备状态监测和数据包过滤能力,用于在云端划分安全域。通过配置安全组规则,您可以控制安全组内服务器的入流量和出流量,从而提高服务器的安全性。总而言之,安全组可以控制网络访问,从而保护主机安全。①IP限制: 对具有访问风险的IP进行限制,防止黑客通过异常IP连接方式入侵主机或占用主机资源,影响主机业务②端口防护: 对主机上不常用的端口进行关闭,防止黑客通过端口扫描进行入侵快快网络服务器都免费搭载安全组,并提供用户使用手册,365*24小时售后,更多疑问欢迎联系小溪QQ177803622 或者 点击右上角 QQ咨询
防ddo防火墙是什么?霍霍告诉你
ddos防火墙是一种高效的主动防御系统可有效防御DoS/ddos、Superddos、DrDoS、代理CC、变异CC、僵尸集群CC、UDPFlood、变异UDP、随机UDP、ICMP、IGMP、SYN、SYNFLOOD、ARP攻击,传奇假人攻击、论坛假人攻击、非TCP/IP协议层攻击、等多种未知攻击。各种常见的攻击行为均可有效识别,并通过集成的机制实时对这些攻击流量进行处理及阻断,具备远处网络监控和数据包分析功能,能够迅速获取、分析最新的攻击特征,防御最新的攻击手段。 ddos常见三种攻击方式 SYN/ACK Flood攻击:最为经典、有效的ddos攻击方式,可通杀各种系统的网络服务。主要是通过向受害主机发送大量伪造源IP和源端口的SYN或ACK包,导致主机的缓存资源被耗尽或忙于发送回应包而造成拒绝服务,由于源都是伪造的故追踪起来比较困难,缺点是实施起来有一定难度,需要高带宽的僵尸主机支持。 TCP全连接攻击:这种攻击是为了绕过常规防火墙的检查而设计的,一般情况下,常规防火墙大多具备过滤TearDrop、Land等DOS攻击的能力,但对于正常的TCP连接是放过的,殊不知很多网络服务程序(如:IIS、Apache等Web服务器)能接受的TCP连接数是有限的,一旦有大量的TCP连接,即便是正常的,也会导致网站访问非常缓慢甚至无法访问,TCP全连接攻击就是通过许多僵尸主机不断地与受害服务器建立大量的TCP连接,直到服务器的内存等资源被耗尽而被拖跨,从而造成拒绝服务,这种攻击的特点是可绕过一般防火墙的防护而达到攻击目的,缺点是需要找很多僵尸主机,并且由于僵尸主机的IP是暴露的,因此此种ddos攻击方式容易被追踪。 刷Script脚本攻击:这种攻击主要是针对存在ASP、JSP、PHP、CGI等脚本程序,并调用MSSQLServer、MySQLServer、Oracle等数据库的网站系统而设计的,特征是和服务器建立正常的TCP连接,并不断的向脚本程序提交查询、列表等大量耗费数据库资源的调用,典型的以小博大的攻击方法。 高防安全专家快快网络!-------新一代云安全引领者-----------------快快i9,就是最好i9!快快i9,才是真正i9! 快快网络霍霍QQ-98717253
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




