发布者:售前小黄 | 本文章发表于:2021-06-09
网民越来越多,想要在网络上赚钱是一个趋势,有很多人搭建一个网页也可以赚钱。但是随着网站的人气越来越多,赚的钱越来越多,有些不法分子就盯上了你。找你要保护费,不给好ddos cc 一顿乱揍。服务器网站死机打不开,这可怎么办。对于这种不法分子,我们要抵制他。这时候就要上高防服务器恶心他,打不死。这时候可以考虑一下快快网络的扬州快快通bgp清洗高防。快快通是快快网络精工打造的网站定制防护安全品牌,主要针对网站客户优化,DDOS,CC,TCP定制防御,满足不同客户需求,值得信赖。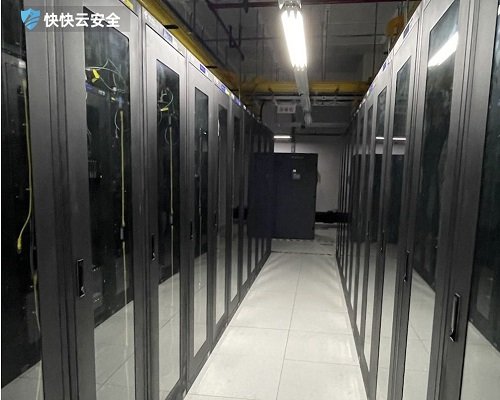
ip段 103.8.220.8 可以找快快网络小黄 98717256 咨询防御效果 24小时在线
快快i9,就是最好i9。 快快i9,才是真正i9!
CTF比赛是什么 网安爱好者必知的CTF赛事常识
很多刚接触网络安全领域的朋友常会听到CTF比赛的说法,作为网络安全圈经典的竞技形式,这类赛事不仅能全方位检验参赛者的技术实操能力,还能帮从业者快速积累实战经验,少走能力提升的弯路。不管是学生想要入行网安行业,还是从业人员想要突破技术瓶颈,都可以多关注相关赛事信息,提前了解规则就能做好充足准备。 CTF比赛是什么? CTF全称Capture The Flag,中文译名为夺旗赛,是网络安全领域非常受欢迎的专业竞技赛事。参赛者需要在给定的场景中破解各类技术难题,找到隐藏的Flag字符串提交获得对应分数。这类赛事起源于1996年的DEFCON全球黑客大会,发展到现在已经是全球网安圈公认的技术比拼平台,很多企业也会通过这类赛事挖掘优质的网安技术人才。 CTF有哪些类别? 常见的CTF比赛主要分为解题模式、攻防模式和混合模式三类。解题模式大多出现在线上选拔赛,选手独立破解密码学、web安全、逆向工程等方向的谜题累计得分,排名靠前的队伍能进入线下决赛。攻防模式更考验实战能力,参赛队伍既要守住自己的服务器阵地不被对手攻破,也要设法攻击对手的服务获取隐藏的Flag分数。 怎么报名CTF比赛? 不同级别的CTF比赛报名要求差异很大,面向学生的校园赛大多报名门槛很低,只要有基础网安知识就能自由组队参与。行业类的商业赛事往往会设置预选环节,需要先通过线上解题考核才能获得线下决赛的参赛资格。想要参赛的话可以多关注网安垂直社区、高校技术社团的赛事通知,提前和熟悉不同技术方向的伙伴组队准备就行。 如果平时想要搭建私人CTF训练环境,担心被恶意攻击影响训练进度,可以查看快快网络的WAF应用防护墙和DDoS安全防护相关服务,适配不同规模的环境防护需求。 现在国内CTF赛事的覆盖范围越来越广,不管是零基础的网安爱好者,还是有多年经验的技术人员,都能找到适配自己水平的赛事参与。多参加这类赛事不仅能快速提升技术实操能力,还能认识同领域的优秀从业者,积累行业人脉资源,对后续的职业发展也有不小的帮助。想要参与的朋友可以从低门槛的线上解题赛入手,慢慢熟悉赛事节奏再挑战更高难度的赛事。
如何防范XSS攻击?
跨站脚本攻击(XSS,Cross-Site Scripting)是一种常见的Web安全漏洞,它通过在网页中注入恶意脚本代码,威胁用户的隐私和网站的安全。为了有效防范XSS攻击,开发者和网站管理员需要采取一系列的防护措施。本文将介绍如何防范XSS攻击的几种有效方法。1. 对用户输入进行严格过滤和验证XSS攻击的根本原因之一是用户输入未经过适当的过滤和验证。因此,开发者应对所有来自用户的输入进行严格过滤,确保恶意代码无法注入到页面中。常见的做法包括:白名单策略:只允许特定格式的输入,如允许数字、字母和常规符号。禁止HTML标签和JavaScript代码:对输入中的HTML标签和JavaScript代码进行转义或删除,防止恶意代码的注入。正则表达式过滤:使用正则表达式检查输入内容,过滤潜在的恶意字符或代码。2. 输出内容时进行HTML转义当用户的输入或其他动态内容需要插入到HTML页面中时,开发者应确保对内容进行HTML转义。通过转义可以将用户输入的特殊字符(如 <, >, &, " 等)转换为其HTML实体(如 <, >, &),从而避免这些字符被当作HTML或JavaScript代码执行。例如, 被转义后会显示为 <script>alert('XSS');</script>,这样用户看到的只是文本而非实际的脚本代码。3. 使用内容安全策略(CSP)内容安全策略(Content Security Policy, CSP)是一种有效的防范XSS攻击的安全机制。通过配置CSP,开发者可以控制浏览器允许加载和执行的资源,从而减少恶意脚本的执行风险。CSP可以限制哪些来源的脚本是安全的,禁止执行内联脚本,或者仅允许通过特定的域加载外部脚本。通过实施严格的CSP,可以有效地降低XSS攻击的成功概率。4. 避免使用危险的API一些Web应用使用JavaScript API时可能容易受到XSS攻击,特别是innerHTML、document.write()等,这些API会直接插入HTML内容,容易导致恶意脚本执行。开发者应尽量避免使用这些API,改用更安全的DOM操作方法,如textContent和createElement,它们能有效防止恶意脚本的注入。5. 实施严格的身份验证和授权机制XSS攻击常常与会话劫持和身份盗用等问题相关。因此,除了防止XSS漏洞的发生外,开发者还应强化身份验证和授权机制。例如,使用双重身份验证(2FA)、会话加密(如HTTPS)、以及定期刷新会话ID等措施,减少攻击者通过XSS漏洞进行进一步攻击的风险。6. 定期进行安全扫描和漏洞修复为了保持网站的安全,开发者应定期进行安全扫描,发现和修复潜在的XSS漏洞。使用专业的漏洞扫描工具,可以自动检测出可能的XSS漏洞,并及时修复。开发者应关注最新的安全动态,了解XSS攻击的最新手段和防范策略,确保网站始终处于安全状态。XSS攻击对网站安全和用户隐私构成严重威胁,防范XSS攻击是每个Web开发者的责任。通过对用户输入的严格验证和过滤、输出内容的HTML转义、使用内容安全策略(CSP)等多重手段,可以有效地降低XSS攻击的风险。此外,定期进行安全扫描和修复漏洞,保持良好的安全习惯,将大大增强网站的防护能力,保障用户数据和企业业务的安全。
金牌处理器6148究竟怎么样,适不适合网站业务使用
今天,我们来介绍一下快快网络新上配置金牌处理器6148(GOLD6148)这是一款什么样的服务器呢。性能参数究竟怎么样,会突然受到服务器圈子里面的热衷推荐。GOLD6148服务器适用于什么业务,我们接着往下看吧!GOLD6148的性能参数:内核数 :20线程数 :40最大睿频频率 :3.70 GHz处理器基本频率 :2.40 GHz缓存 :27.5 MB L3 CacheUPI 链接数 :3TDP :150 W从主频内核线程上我们能够看出现在GOLD6148这款处理器拥有的是多核心的配置,主频上也是高于一般的E5系列的服务器,对于一些有需要高并发多核心,又需要高主频的业务来说,是刚好适配的一款产品。比如大型网站业务,APP,手游,端游等业务,都是适合用的。那么快快网络的服务器配置具体有哪些呢?快快网络GOLD6148服务器配置Gold 6148X2 80核128G1T SSD(调优)1个60G30M独享厦门BGP1249 元/月Gold 6148X2 80核128G1T SSD(调优)1个120G50M独享厦门BGP1549 元/月 Gold 6148X2 80核128G1T SSD(调优)1个200G100M独享厦门BGP2349 元/月 以上就是今天要讲的GOLD6148服务器配置的性能参数以及适用的业务类型跟价格参数。更多服务器方面的价格也可以随时咨询快快网络苒苒。
2021-05-17 16:50:19
2021-05-28 17:18:54
2021-06-23 16:27:27
2021-12-31 16:45:10
2021-09-08 11:09:40
2021-09-30 17:35:02
2021-06-09 17:17:56
2021-11-18 16:31:38
2021-05-17 16:50:19
2021-05-28 17:18:54
2021-06-23 16:27:27
2021-12-31 16:45:10
2021-09-08 11:09:40
2021-09-30 17:35:02
2021-06-09 17:17:56
2021-11-18 16:31:38
发布者:售前小黄 | 本文章发表于:2021-06-09
网民越来越多,想要在网络上赚钱是一个趋势,有很多人搭建一个网页也可以赚钱。但是随着网站的人气越来越多,赚的钱越来越多,有些不法分子就盯上了你。找你要保护费,不给好ddos cc 一顿乱揍。服务器网站死机打不开,这可怎么办。对于这种不法分子,我们要抵制他。这时候就要上高防服务器恶心他,打不死。这时候可以考虑一下快快网络的扬州快快通bgp清洗高防。快快通是快快网络精工打造的网站定制防护安全品牌,主要针对网站客户优化,DDOS,CC,TCP定制防御,满足不同客户需求,值得信赖。
ip段 103.8.220.8 可以找快快网络小黄 98717256 咨询防御效果 24小时在线
快快i9,就是最好i9。 快快i9,才是真正i9!
CTF比赛是什么 网安爱好者必知的CTF赛事常识
很多刚接触网络安全领域的朋友常会听到CTF比赛的说法,作为网络安全圈经典的竞技形式,这类赛事不仅能全方位检验参赛者的技术实操能力,还能帮从业者快速积累实战经验,少走能力提升的弯路。不管是学生想要入行网安行业,还是从业人员想要突破技术瓶颈,都可以多关注相关赛事信息,提前了解规则就能做好充足准备。 CTF比赛是什么? CTF全称Capture The Flag,中文译名为夺旗赛,是网络安全领域非常受欢迎的专业竞技赛事。参赛者需要在给定的场景中破解各类技术难题,找到隐藏的Flag字符串提交获得对应分数。这类赛事起源于1996年的DEFCON全球黑客大会,发展到现在已经是全球网安圈公认的技术比拼平台,很多企业也会通过这类赛事挖掘优质的网安技术人才。 CTF有哪些类别? 常见的CTF比赛主要分为解题模式、攻防模式和混合模式三类。解题模式大多出现在线上选拔赛,选手独立破解密码学、web安全、逆向工程等方向的谜题累计得分,排名靠前的队伍能进入线下决赛。攻防模式更考验实战能力,参赛队伍既要守住自己的服务器阵地不被对手攻破,也要设法攻击对手的服务获取隐藏的Flag分数。 怎么报名CTF比赛? 不同级别的CTF比赛报名要求差异很大,面向学生的校园赛大多报名门槛很低,只要有基础网安知识就能自由组队参与。行业类的商业赛事往往会设置预选环节,需要先通过线上解题考核才能获得线下决赛的参赛资格。想要参赛的话可以多关注网安垂直社区、高校技术社团的赛事通知,提前和熟悉不同技术方向的伙伴组队准备就行。 如果平时想要搭建私人CTF训练环境,担心被恶意攻击影响训练进度,可以查看快快网络的WAF应用防护墙和DDoS安全防护相关服务,适配不同规模的环境防护需求。 现在国内CTF赛事的覆盖范围越来越广,不管是零基础的网安爱好者,还是有多年经验的技术人员,都能找到适配自己水平的赛事参与。多参加这类赛事不仅能快速提升技术实操能力,还能认识同领域的优秀从业者,积累行业人脉资源,对后续的职业发展也有不小的帮助。想要参与的朋友可以从低门槛的线上解题赛入手,慢慢熟悉赛事节奏再挑战更高难度的赛事。
如何防范XSS攻击?
跨站脚本攻击(XSS,Cross-Site Scripting)是一种常见的Web安全漏洞,它通过在网页中注入恶意脚本代码,威胁用户的隐私和网站的安全。为了有效防范XSS攻击,开发者和网站管理员需要采取一系列的防护措施。本文将介绍如何防范XSS攻击的几种有效方法。1. 对用户输入进行严格过滤和验证XSS攻击的根本原因之一是用户输入未经过适当的过滤和验证。因此,开发者应对所有来自用户的输入进行严格过滤,确保恶意代码无法注入到页面中。常见的做法包括:白名单策略:只允许特定格式的输入,如允许数字、字母和常规符号。禁止HTML标签和JavaScript代码:对输入中的HTML标签和JavaScript代码进行转义或删除,防止恶意代码的注入。正则表达式过滤:使用正则表达式检查输入内容,过滤潜在的恶意字符或代码。2. 输出内容时进行HTML转义当用户的输入或其他动态内容需要插入到HTML页面中时,开发者应确保对内容进行HTML转义。通过转义可以将用户输入的特殊字符(如 <, >, &, " 等)转换为其HTML实体(如 <, >, &),从而避免这些字符被当作HTML或JavaScript代码执行。例如, 被转义后会显示为 <script>alert('XSS');</script>,这样用户看到的只是文本而非实际的脚本代码。3. 使用内容安全策略(CSP)内容安全策略(Content Security Policy, CSP)是一种有效的防范XSS攻击的安全机制。通过配置CSP,开发者可以控制浏览器允许加载和执行的资源,从而减少恶意脚本的执行风险。CSP可以限制哪些来源的脚本是安全的,禁止执行内联脚本,或者仅允许通过特定的域加载外部脚本。通过实施严格的CSP,可以有效地降低XSS攻击的成功概率。4. 避免使用危险的API一些Web应用使用JavaScript API时可能容易受到XSS攻击,特别是innerHTML、document.write()等,这些API会直接插入HTML内容,容易导致恶意脚本执行。开发者应尽量避免使用这些API,改用更安全的DOM操作方法,如textContent和createElement,它们能有效防止恶意脚本的注入。5. 实施严格的身份验证和授权机制XSS攻击常常与会话劫持和身份盗用等问题相关。因此,除了防止XSS漏洞的发生外,开发者还应强化身份验证和授权机制。例如,使用双重身份验证(2FA)、会话加密(如HTTPS)、以及定期刷新会话ID等措施,减少攻击者通过XSS漏洞进行进一步攻击的风险。6. 定期进行安全扫描和漏洞修复为了保持网站的安全,开发者应定期进行安全扫描,发现和修复潜在的XSS漏洞。使用专业的漏洞扫描工具,可以自动检测出可能的XSS漏洞,并及时修复。开发者应关注最新的安全动态,了解XSS攻击的最新手段和防范策略,确保网站始终处于安全状态。XSS攻击对网站安全和用户隐私构成严重威胁,防范XSS攻击是每个Web开发者的责任。通过对用户输入的严格验证和过滤、输出内容的HTML转义、使用内容安全策略(CSP)等多重手段,可以有效地降低XSS攻击的风险。此外,定期进行安全扫描和修复漏洞,保持良好的安全习惯,将大大增强网站的防护能力,保障用户数据和企业业务的安全。
金牌处理器6148究竟怎么样,适不适合网站业务使用
今天,我们来介绍一下快快网络新上配置金牌处理器6148(GOLD6148)这是一款什么样的服务器呢。性能参数究竟怎么样,会突然受到服务器圈子里面的热衷推荐。GOLD6148服务器适用于什么业务,我们接着往下看吧!GOLD6148的性能参数:内核数 :20线程数 :40最大睿频频率 :3.70 GHz处理器基本频率 :2.40 GHz缓存 :27.5 MB L3 CacheUPI 链接数 :3TDP :150 W从主频内核线程上我们能够看出现在GOLD6148这款处理器拥有的是多核心的配置,主频上也是高于一般的E5系列的服务器,对于一些有需要高并发多核心,又需要高主频的业务来说,是刚好适配的一款产品。比如大型网站业务,APP,手游,端游等业务,都是适合用的。那么快快网络的服务器配置具体有哪些呢?快快网络GOLD6148服务器配置Gold 6148X2 80核128G1T SSD(调优)1个60G30M独享厦门BGP1249 元/月Gold 6148X2 80核128G1T SSD(调优)1个120G50M独享厦门BGP1549 元/月 Gold 6148X2 80核128G1T SSD(调优)1个200G100M独享厦门BGP2349 元/月 以上就是今天要讲的GOLD6148服务器配置的性能参数以及适用的业务类型跟价格参数。更多服务器方面的价格也可以随时咨询快快网络苒苒。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




