发布者:售前小志 | 本文章发表于:2021-10-22 阅读数:3642
我们身处于一个离不开网络的年代,随着网络安全法的普及,网络安全也得到了足够的重视,其中服务器安全尤其重要,毕竟大多数的数据都储存在云端。那么如果选择一款真正安全稳定的高防服务器呢?小志与你共同学习。
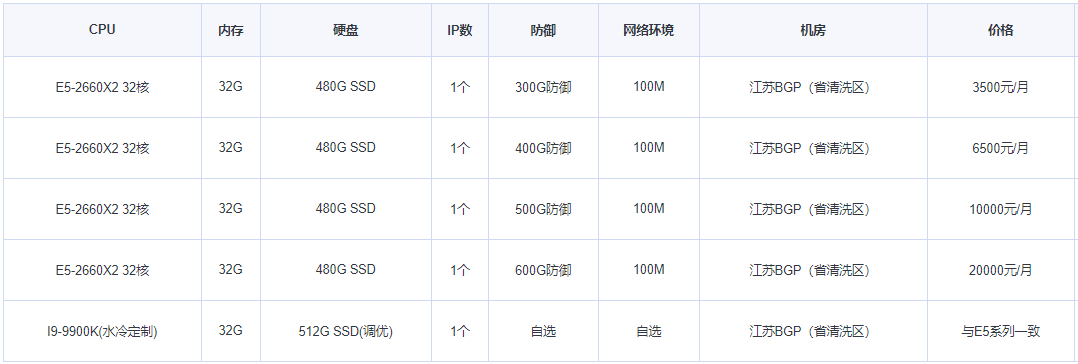
市面上服务器种类繁多,小志推荐的江苏省清洗区高防服务器,是如何做到差异化的抵御攻击,首先我们得了解下UDP攻击。
UDP攻击,又称UDP洪水攻击或UDP淹没攻击(英文:UDP Flood Attack)是导致基於主机的服务拒绝攻击的一种。UDP 是一种无连接的协议,而且它不需要用任何程序建立连接来传输数据。当攻击者随机地向受害系统的端口发送 UDP 数据包的时候,就可能发生了 UDP 淹没攻击。
UDP 是User Datagram Protocol的简称, 中文名是用户数据包协议,是 OSI 参考模型中一种无连接的传输层协议,提供面向事务的简单不可靠信息传送服务。它是IETF RFC 768是UDP的正式规范。
当受害系统接收到一个 UDP 数据包的时候,它会确定目的端口正在等待中的应用程序。当它发现该端口中并不存在正在等待的应用程序,它就会产生一个目的地址无法连接的 ICMP数据包发送给该伪造的源地址。如果向受害者计算机端口发送了足够多的 UDP 数据包的时候,整个系统就会瘫痪。
快快江苏省清洗区直接是封堵UDP协议端口,拒接UDP攻击,并在运营商省出口搭载清洗功能,具有源头清洗,上层清洗,识别清洗等多重功能,对于世面70%的特定攻击种类可能会直接清洗掉,直接在客户层面感知不到攻击,机房防火墙也不会告警。
详情咨询24小时专属售前小志QQ537013909,电话微信19906019202!!!
上一篇
服务器硬盘有哪些阵列方式?
服务器硬盘阵列是提高数据存储性能、可靠性和冗余性的关键技术。通过将多个硬盘组合在一起,服务器硬盘阵列可以提供更高的读写速度、数据保护和容错能力。本文将介绍几种常见的服务器硬盘阵列方式,帮助您了解它们的特点和适用场景。 RAID 0(条带化):高性能的非冗余存储RAID 0通过将数据分条存储在多个硬盘上,实现并行读写,从而显著提高读写性能。然而,RAID 0不提供数据冗余,一旦阵列中的任何一块硬盘出现故障,所有数据都将丢失。因此,RAID 0适用于对性能要求高但对数据安全性要求不高的场景。 RAID 1(镜像):高数据安全性的冗余存储 RAID 1通过将数据完全复制到两个硬盘上,实现数据的冗余备份。这种阵列方式提供了最高的数据安全性,即使一个硬盘出现故障,数据仍然可以从另一个硬盘中恢复。RAID 1的读取性能与单个硬盘相当,但写入性能略有下降,因为数据需要同时写入两个硬盘。它适用于对数据安全性要求极高的场景。 RAID 5(分布式奇偶校验):性能与冗余的平衡RAID 5将数据和奇偶校验信息分布在多个硬盘上,至少需要三块硬盘。奇偶校验信息用于在硬盘故障时恢复数据。RAID 5提供了较好的读写性能和数据冗余,允许一块硬盘故障而不丢失数据。然而,当硬盘故障时,重建阵列的性能会受到影响。 RAID 6(双分布式奇偶校验):高容错能力的存储方案RAID 6在RAID 5的基础上增加了第二个奇偶校验,允许两块硬盘同时故障而不丢失数据。这种阵列方式提供了更高的数据安全性和容错能力,但写入性能相对较低,因为需要计算和写入两个奇偶校验。RAID 6适用于对数据安全性要求极高的场景。 RAID 10(镜像加条带化):高性能与高冗余的组合RAID 10结合了RAID 1和RAID 0的特点,先将硬盘分为多个镜像对,然后将这些镜像对条带化。这种阵列方式提供了高性能的读写速度和数据冗余,即使一个镜像对中的硬盘出现故障,数据仍然可以从另一个镜像对中恢复。RAID 10至少需要四块硬盘,但成本较高,因为需要更多的硬盘来实现冗余。 RAID 50(RAID 5加条带化):高性能与高冗余的扩展RAID 50是将多个RAID 5组合成一个大的RAID 5,再将这些RAID 5组合成RAID 0。这种阵列方式提供了高可靠性和高性能,但至少需要六块硬盘。 RAID 60(RAID 6加条带化):极致的性能与冗余RAID 60是将多个RAID 6组合成一个大的RAID 6,再将这些RAID 6组合成RAID 0。这种阵列方式提供了更高的可靠性和性能,但至少需要八块硬盘。 选择合适的服务器硬盘阵列方式取决于您的具体需求,包括性能、数据安全性、成本等因素。RAID 0适用于高性能需求,RAID 1适用于高安全性需求,RAID 5和RAID 6提供了性能和冗余的平衡,而RAID 10、RAID 50和RAID 60则适用于需要更高性能和冗余的场景。了解这些阵列方式的特点,可以帮助您做出更明智的决策,以满足您的数据存储需求。
厦门电信服务器有什么优势?
厦门电信网络通信服务提供商,厦门电信为广大企业和个人用户提供高性能、高可靠的服务器解决方案厦门电信服务器具有以下优势:高速稳定:我们的服务器采用先进的硬件配置和网络设施,能够提供极快的数据传输速度和稳定的网络连接。不论是网站访问、应用程序运行还是数据传输,都能够得到快速和可靠的响应,将用户体验提升至一个新的水平。多样选择:我们提供多种型号和规格的服务器,以满足不同客户的需求。无论是个人网站、小型企业还是大型企业,我们都能够提供最合适的服务器方案。您可以根据自身需求选择不同的硬件配置、存储空间和带宽,以满足您的业务需求。安全可靠:我们高度重视服务器的安全性和可靠性。我们采用多层次的网络安全措施,包括防火墙、入侵检测系统和数据加密等,保护您的数据免受恶意攻击和数据泄露的威胁。此外,我们的服务器设施经过严格的监控和维护,确保24/7的可用性和稳定性。专业支持:我们拥有一支经验丰富的技术团队,为您提供全方位的技术支持和服务。无论您面临任何问题或需要升级和优化服务器,我们都能够及时响应并提供专业的解决方案。灵活扩展:我们的服务器方案具有高度的可扩展性,能够满足您随着业务发展所需的增长需求。无论是增加存储空间、带宽的调整还是扩展服务的范围,我们都能够灵活满足您的要求。选择厦门电信服务器,您将享受到高速、高效、安全、可靠的服务器服务,助力您的业务稳步发展。无论是建立个人网站、运行应用程序还是托管大型企业系统,我们都能够提供最佳的解决方案和支持。立即联系我们,体验厦门电信服务器的卓越性能和优质服务!
服务器怎么虚拟化?
服务器虚拟化是将物理服务器资源抽象为多个逻辑虚拟机的技术,如同在一台硬件上搭建 “数字分身工厂”。本文将深入解析服务器虚拟化的技术本质,从架构原理、主流实现方法(包括 Hypervisor 层虚拟化、容器虚拟化、混合虚拟化等)展开详细阐述,揭示不同虚拟化技术的核心差异与应用场景,帮助企业理解如何通过虚拟化实现硬件资源的高效利用与业务灵活部署,在数字化转型中提升 IT 架构的弹性与效率。一、服务器虚拟化是什么?服务器虚拟化是通过软件技术将物理服务器的 CPU、内存、存储等硬件资源,抽象成多个相互隔离的逻辑虚拟机(VM)的技术。这些虚拟机可独立运行不同操作系统与应用程序,就像在一台物理服务器里 “克隆” 出多台虚拟服务器。它打破了硬件与软件的绑定关系,让资源分配摆脱物理限制,实现 “一台硬件承载多业务” 的高效模式,是云计算和数据中心的基础技术。二、服务器虚拟化有哪些方法?1. Hypervisor 层虚拟化裸金属虚拟化(Type 1 Hypervisor):直接在物理服务器硬件上部署 Hypervisor 层(如 VMware ESXi、KVM),无需底层操作系统。Hypervisor 充当 “资源调度器”,直接管理硬件并分配给上层虚拟机,性能损耗仅 5%-10%,适合金融交易系统等对资源占用敏感的场景。某银行用 VMware ESXi 将 80 台物理服务器整合为 10 台,硬件利用率从 15% 提升到 80%。宿主虚拟化(Type 2 Hypervisor):基于已安装的操作系统(如 Windows、Linux)部署 Hypervisor(如 VirtualBox、VMware Workstation),虚拟机运行在宿主系统之上。部署简单,适合开发测试,像程序员在 Windows 系统中用 VirtualBox 创建 Linux 虚拟机调试应用,但性能损耗 15%-20%,不适合高负载生产环境。2. 容器虚拟化操作系统级容器(如 Docker):不虚拟硬件,利用操作系统内核的 Namespace 和 Cgroups 机制,在同一物理机上创建多个隔离的用户空间实例。容器共享宿主机内核,有独立文件系统和进程空间,是 “轻量级虚拟机”。Docker 容器启动毫秒级,资源占用小,适合微服务架构。某电商平台用 Docker 将单体应用拆成 200 个容器服务,部署效率提升 10 倍。容器编排(如 Kubernetes):不是虚拟化技术,而是容器管理工具,可自动调度、扩缩容容器集群。它把多台物理服务器资源整合为 “容器池”,按业务流量动态分配资源。如电商大促时,K8s 自动为订单服务增加 50% 容器实例,结束后自动缩减。3. 混合虚拟化结合 Hypervisor 与容器优势,采用 “虚拟机 + 容器” 嵌套模式。在私有云环境中,先通过 KVM 创建多个虚拟机划分业务网段,再在每个虚拟机中部署 Docker 容器运行微服务。某制造业企业用此模式,将生产管理系统分为 “开发测试 VM”“预发 VM”“生产 VM”,每个 VM 内用容器运行不同模块,保证业务隔离又实现快速部署。4. 硬件辅助虚拟化现代 CPU(如 Intel VT-x、AMD-V)集成该技术,通过指令集优化减少虚拟化开销。VT-x 提供 “虚拟机扩展” 功能,让 CPU 直接处理虚拟机特权指令,避免 Hypervisor 模拟的性能损耗。搭载该技术的服务器运行 VMware ESXi 时,CPU 利用率可提升 30% 以上,适合大数据分析集群等计算密集型应用。服务器虚拟化通过多种技术路径,实现了硬件资源的抽象与灵活分配。从 Hypervisor 层的全虚拟化到容器的轻量级隔离,不同方法满足了企业在性能、成本、灵活性等方面的差异化需求。对于追求稳定性的核心业务,裸金属虚拟化是优选;对于需要快速迭代的互联网应用,容器化技术更具优势;而混合虚拟化则为复杂场景提供了折中方案。
阅读数:11120 | 2023-06-01 10:06:12
阅读数:10808 | 2021-08-27 14:36:37
阅读数:9142 | 2021-06-03 17:31:34
阅读数:9018 | 2021-06-03 17:32:19
阅读数:8582 | 2021-11-25 16:54:57
阅读数:7905 | 2021-06-09 17:02:06
阅读数:6117 | 2021-11-04 17:41:44
阅读数:5336 | 2021-09-26 11:28:24
阅读数:11120 | 2023-06-01 10:06:12
阅读数:10808 | 2021-08-27 14:36:37
阅读数:9142 | 2021-06-03 17:31:34
阅读数:9018 | 2021-06-03 17:32:19
阅读数:8582 | 2021-11-25 16:54:57
阅读数:7905 | 2021-06-09 17:02:06
阅读数:6117 | 2021-11-04 17:41:44
阅读数:5336 | 2021-09-26 11:28:24
发布者:售前小志 | 本文章发表于:2021-10-22
我们身处于一个离不开网络的年代,随着网络安全法的普及,网络安全也得到了足够的重视,其中服务器安全尤其重要,毕竟大多数的数据都储存在云端。那么如果选择一款真正安全稳定的高防服务器呢?小志与你共同学习。
市面上服务器种类繁多,小志推荐的江苏省清洗区高防服务器,是如何做到差异化的抵御攻击,首先我们得了解下UDP攻击。
UDP攻击,又称UDP洪水攻击或UDP淹没攻击(英文:UDP Flood Attack)是导致基於主机的服务拒绝攻击的一种。UDP 是一种无连接的协议,而且它不需要用任何程序建立连接来传输数据。当攻击者随机地向受害系统的端口发送 UDP 数据包的时候,就可能发生了 UDP 淹没攻击。
UDP 是User Datagram Protocol的简称, 中文名是用户数据包协议,是 OSI 参考模型中一种无连接的传输层协议,提供面向事务的简单不可靠信息传送服务。它是IETF RFC 768是UDP的正式规范。
当受害系统接收到一个 UDP 数据包的时候,它会确定目的端口正在等待中的应用程序。当它发现该端口中并不存在正在等待的应用程序,它就会产生一个目的地址无法连接的 ICMP数据包发送给该伪造的源地址。如果向受害者计算机端口发送了足够多的 UDP 数据包的时候,整个系统就会瘫痪。
快快江苏省清洗区直接是封堵UDP协议端口,拒接UDP攻击,并在运营商省出口搭载清洗功能,具有源头清洗,上层清洗,识别清洗等多重功能,对于世面70%的特定攻击种类可能会直接清洗掉,直接在客户层面感知不到攻击,机房防火墙也不会告警。
详情咨询24小时专属售前小志QQ537013909,电话微信19906019202!!!
上一篇
服务器硬盘有哪些阵列方式?
服务器硬盘阵列是提高数据存储性能、可靠性和冗余性的关键技术。通过将多个硬盘组合在一起,服务器硬盘阵列可以提供更高的读写速度、数据保护和容错能力。本文将介绍几种常见的服务器硬盘阵列方式,帮助您了解它们的特点和适用场景。 RAID 0(条带化):高性能的非冗余存储RAID 0通过将数据分条存储在多个硬盘上,实现并行读写,从而显著提高读写性能。然而,RAID 0不提供数据冗余,一旦阵列中的任何一块硬盘出现故障,所有数据都将丢失。因此,RAID 0适用于对性能要求高但对数据安全性要求不高的场景。 RAID 1(镜像):高数据安全性的冗余存储 RAID 1通过将数据完全复制到两个硬盘上,实现数据的冗余备份。这种阵列方式提供了最高的数据安全性,即使一个硬盘出现故障,数据仍然可以从另一个硬盘中恢复。RAID 1的读取性能与单个硬盘相当,但写入性能略有下降,因为数据需要同时写入两个硬盘。它适用于对数据安全性要求极高的场景。 RAID 5(分布式奇偶校验):性能与冗余的平衡RAID 5将数据和奇偶校验信息分布在多个硬盘上,至少需要三块硬盘。奇偶校验信息用于在硬盘故障时恢复数据。RAID 5提供了较好的读写性能和数据冗余,允许一块硬盘故障而不丢失数据。然而,当硬盘故障时,重建阵列的性能会受到影响。 RAID 6(双分布式奇偶校验):高容错能力的存储方案RAID 6在RAID 5的基础上增加了第二个奇偶校验,允许两块硬盘同时故障而不丢失数据。这种阵列方式提供了更高的数据安全性和容错能力,但写入性能相对较低,因为需要计算和写入两个奇偶校验。RAID 6适用于对数据安全性要求极高的场景。 RAID 10(镜像加条带化):高性能与高冗余的组合RAID 10结合了RAID 1和RAID 0的特点,先将硬盘分为多个镜像对,然后将这些镜像对条带化。这种阵列方式提供了高性能的读写速度和数据冗余,即使一个镜像对中的硬盘出现故障,数据仍然可以从另一个镜像对中恢复。RAID 10至少需要四块硬盘,但成本较高,因为需要更多的硬盘来实现冗余。 RAID 50(RAID 5加条带化):高性能与高冗余的扩展RAID 50是将多个RAID 5组合成一个大的RAID 5,再将这些RAID 5组合成RAID 0。这种阵列方式提供了高可靠性和高性能,但至少需要六块硬盘。 RAID 60(RAID 6加条带化):极致的性能与冗余RAID 60是将多个RAID 6组合成一个大的RAID 6,再将这些RAID 6组合成RAID 0。这种阵列方式提供了更高的可靠性和性能,但至少需要八块硬盘。 选择合适的服务器硬盘阵列方式取决于您的具体需求,包括性能、数据安全性、成本等因素。RAID 0适用于高性能需求,RAID 1适用于高安全性需求,RAID 5和RAID 6提供了性能和冗余的平衡,而RAID 10、RAID 50和RAID 60则适用于需要更高性能和冗余的场景。了解这些阵列方式的特点,可以帮助您做出更明智的决策,以满足您的数据存储需求。
厦门电信服务器有什么优势?
厦门电信网络通信服务提供商,厦门电信为广大企业和个人用户提供高性能、高可靠的服务器解决方案厦门电信服务器具有以下优势:高速稳定:我们的服务器采用先进的硬件配置和网络设施,能够提供极快的数据传输速度和稳定的网络连接。不论是网站访问、应用程序运行还是数据传输,都能够得到快速和可靠的响应,将用户体验提升至一个新的水平。多样选择:我们提供多种型号和规格的服务器,以满足不同客户的需求。无论是个人网站、小型企业还是大型企业,我们都能够提供最合适的服务器方案。您可以根据自身需求选择不同的硬件配置、存储空间和带宽,以满足您的业务需求。安全可靠:我们高度重视服务器的安全性和可靠性。我们采用多层次的网络安全措施,包括防火墙、入侵检测系统和数据加密等,保护您的数据免受恶意攻击和数据泄露的威胁。此外,我们的服务器设施经过严格的监控和维护,确保24/7的可用性和稳定性。专业支持:我们拥有一支经验丰富的技术团队,为您提供全方位的技术支持和服务。无论您面临任何问题或需要升级和优化服务器,我们都能够及时响应并提供专业的解决方案。灵活扩展:我们的服务器方案具有高度的可扩展性,能够满足您随着业务发展所需的增长需求。无论是增加存储空间、带宽的调整还是扩展服务的范围,我们都能够灵活满足您的要求。选择厦门电信服务器,您将享受到高速、高效、安全、可靠的服务器服务,助力您的业务稳步发展。无论是建立个人网站、运行应用程序还是托管大型企业系统,我们都能够提供最佳的解决方案和支持。立即联系我们,体验厦门电信服务器的卓越性能和优质服务!
服务器怎么虚拟化?
服务器虚拟化是将物理服务器资源抽象为多个逻辑虚拟机的技术,如同在一台硬件上搭建 “数字分身工厂”。本文将深入解析服务器虚拟化的技术本质,从架构原理、主流实现方法(包括 Hypervisor 层虚拟化、容器虚拟化、混合虚拟化等)展开详细阐述,揭示不同虚拟化技术的核心差异与应用场景,帮助企业理解如何通过虚拟化实现硬件资源的高效利用与业务灵活部署,在数字化转型中提升 IT 架构的弹性与效率。一、服务器虚拟化是什么?服务器虚拟化是通过软件技术将物理服务器的 CPU、内存、存储等硬件资源,抽象成多个相互隔离的逻辑虚拟机(VM)的技术。这些虚拟机可独立运行不同操作系统与应用程序,就像在一台物理服务器里 “克隆” 出多台虚拟服务器。它打破了硬件与软件的绑定关系,让资源分配摆脱物理限制,实现 “一台硬件承载多业务” 的高效模式,是云计算和数据中心的基础技术。二、服务器虚拟化有哪些方法?1. Hypervisor 层虚拟化裸金属虚拟化(Type 1 Hypervisor):直接在物理服务器硬件上部署 Hypervisor 层(如 VMware ESXi、KVM),无需底层操作系统。Hypervisor 充当 “资源调度器”,直接管理硬件并分配给上层虚拟机,性能损耗仅 5%-10%,适合金融交易系统等对资源占用敏感的场景。某银行用 VMware ESXi 将 80 台物理服务器整合为 10 台,硬件利用率从 15% 提升到 80%。宿主虚拟化(Type 2 Hypervisor):基于已安装的操作系统(如 Windows、Linux)部署 Hypervisor(如 VirtualBox、VMware Workstation),虚拟机运行在宿主系统之上。部署简单,适合开发测试,像程序员在 Windows 系统中用 VirtualBox 创建 Linux 虚拟机调试应用,但性能损耗 15%-20%,不适合高负载生产环境。2. 容器虚拟化操作系统级容器(如 Docker):不虚拟硬件,利用操作系统内核的 Namespace 和 Cgroups 机制,在同一物理机上创建多个隔离的用户空间实例。容器共享宿主机内核,有独立文件系统和进程空间,是 “轻量级虚拟机”。Docker 容器启动毫秒级,资源占用小,适合微服务架构。某电商平台用 Docker 将单体应用拆成 200 个容器服务,部署效率提升 10 倍。容器编排(如 Kubernetes):不是虚拟化技术,而是容器管理工具,可自动调度、扩缩容容器集群。它把多台物理服务器资源整合为 “容器池”,按业务流量动态分配资源。如电商大促时,K8s 自动为订单服务增加 50% 容器实例,结束后自动缩减。3. 混合虚拟化结合 Hypervisor 与容器优势,采用 “虚拟机 + 容器” 嵌套模式。在私有云环境中,先通过 KVM 创建多个虚拟机划分业务网段,再在每个虚拟机中部署 Docker 容器运行微服务。某制造业企业用此模式,将生产管理系统分为 “开发测试 VM”“预发 VM”“生产 VM”,每个 VM 内用容器运行不同模块,保证业务隔离又实现快速部署。4. 硬件辅助虚拟化现代 CPU(如 Intel VT-x、AMD-V)集成该技术,通过指令集优化减少虚拟化开销。VT-x 提供 “虚拟机扩展” 功能,让 CPU 直接处理虚拟机特权指令,避免 Hypervisor 模拟的性能损耗。搭载该技术的服务器运行 VMware ESXi 时,CPU 利用率可提升 30% 以上,适合大数据分析集群等计算密集型应用。服务器虚拟化通过多种技术路径,实现了硬件资源的抽象与灵活分配。从 Hypervisor 层的全虚拟化到容器的轻量级隔离,不同方法满足了企业在性能、成本、灵活性等方面的差异化需求。对于追求稳定性的核心业务,裸金属虚拟化是优选;对于需要快速迭代的互联网应用,容器化技术更具优势;而混合虚拟化则为复杂场景提供了折中方案。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




