发布者:售前小志 | 本文章发表于:2022-05-11 阅读数:3172
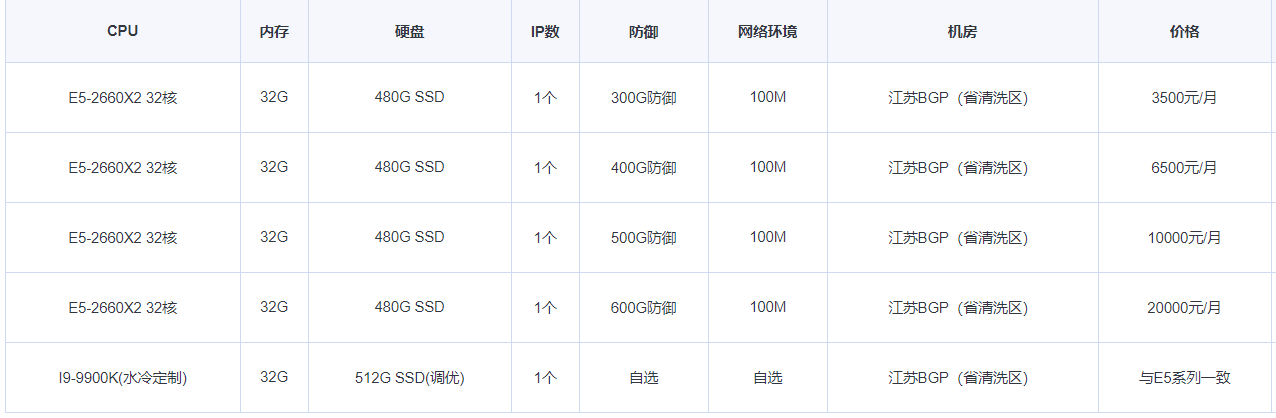
市面上高防那么多, 快快的清洗段为什么不一样?江苏省BGP清洗区,位于长江三角洲核心区域,建立五层清洗模型,识别攻击模型直接在源头清洗,将使客户业务摆脱被攻击状态。简单讲就是说,比如普通机房的300G攻击,在机房源头清洗完,实际显示到机房的后台的攻击估计就一百多G。同样的钱,不一样体验效果!
省清洗区在运营商省出口搭载清洗功能,具有源头清洗,上层清洗,识别清洗等多重功能,对于世面70%的特定攻击种类可能会直接清洗掉,直接在客户层面感知不到攻击,机房防火墙也不会报警。(这也会让部分客户误以为自己没受到攻击)
24小时专属售前小志QQ537013909手机微信同号19906019202
主营业务:高防服务器,企业级高配服务器,阿里云华为云腾讯云高防云,融合CDN,短信业务,游戏盾高防CDN,快快盾,高防IP,云加速等;
增值服务:24小时专属售后,天擎云防,快卫士等
DDOS攻击和CC攻击的区别有哪些?
随着互联网的兴起,网络攻击愈发频繁,令很多网站的客户饱受困恼,而其中最为常见的恶意攻击就是CC攻击以及DDoS攻击,一旦遭遇这些攻击,对于企业业务的损害是非常大的。那么,DDoS攻击和CC攻击到底是什么?这两者有什么区别呢?DDoS攻击和CC攻击到底是什么?这两者有什么区别呢?一、DDoS攻击(分布式拒绝服务攻击)一般来说是指攻击者利用“肉鸡”对目标网站在较短的时间内发起大量请求,大规模消耗目标网站的主机资源,让它无法正常服务。在线游戏、互联网金融等领域是 DDoS 攻击的高发行业。二、CC攻击是DDOS(分布式拒绝服务)的一种,相比其它的DDOS攻击CC似乎更有技术含量一些。这种攻击你见不到真实源IP,见不到特别大的异常流量,但是破坏性非常大,直接导致系统服务挂了无法正常服务。CC攻击有如下特点:1. IP真实性:CC攻击所使用的IP均是真实的,且来自全国乃至全世界各地。2. 数据包真实性:所发送的数据包,均真实有效。3. 请求有效:CC攻击发送的请求,都是真实有效的,除非受攻击方根据攻击特征加以限制,否则无法被拒绝基于以上三点,不难发现,CC攻击会极力模仿用户访问目标网站的行为,受害一方很难辨别CC攻击与正常用户的区别,因此极难防范。可以这么理解,CC攻击发动者就像是一个国王,他在极短地时间内,命令所有的子民,访问某一个网站,这些子民都是正常的用户,无法与其他用户区分开。因为网站在极短地时间内,接收到大量的请求,导致服务器崩溃,其他正常访问被终止,最终拒绝服务。而其他DDoS则没有CC攻击这些特点。比如SYN Flood,它是通过向网络服务所在端口发送大量伪造源地址的攻击报文,使目标拒绝服务。再比如UDP DNS Query Flood,它会通过向被攻击方的服务器,发送大量的域名解析请求,致使目标拒绝服务。总之,CC攻击与其他DDoS最显著的不同,是CC攻击的行为,很像正常用户在访问网站,而其他DDoS攻击是利用漏洞或者协议缺陷发动的攻击。相信大家对什么是DDoS攻击和CC攻击以及这两者有什么区别都有一定了解了,厦门快快网络,是一家智能云安全管理服务商,专业提供云计算服务、云安全服务、数据中心租赁等互联网综合业务,为客户提供365天*24小时的运维技术支持,为客户提供贴身管家级服务,能及时完善地处理问题故障!快快网络客服甜甜QQ:177803619。电话call:15880219648
网站被攻击如何做好防护?
网站安全防护是每个网站所有者必须重视的问题。随着网络攻击手段不断升级,如何构建全面的防护体系成为关键。从基础的安全配置到专业的防护服务,不同规模的网站需要采取针对性的措施。如何选择网站防护工具?面对多样化的网络威胁,专业的防护工具能有效拦截恶意流量。Web应用防火墙(WAF)可以识别并阻断SQL注入、XSS跨站脚本等常见攻击,实时监控异常访问行为。高防IP服务通过流量清洗技术,在攻击到达服务器前完成过滤,特别适合应对DDoS攻击。如何配置网站基础防护?服务器层面的安全设置是防护的第一道防线。定期更新系统和应用补丁,关闭不必要的端口和服务,配置严格的访问权限控制。SSL证书加密数据传输,防止敏感信息被窃取。数据库安全同样重要,应采用强密码策略和定期备份机制。快快网络提供全方位的网站安全解决方案,包括WAF应用防火墙、高防IP、DDoS防护等服务,帮助客户构建从网络层到应用层的立体防护体系。通过智能威胁检测和实时响应机制,确保网站稳定运行不受攻击影响。网站安全需要持续关注和投入,结合技术手段和管理措施才能达到最佳防护效果。专业的安全服务不仅能解决当前威胁,更能预防潜在风险,为业务发展提供可靠保障。
常见的网络安全危险有哪些
在当今数字化时代,网络安全已成为企业和个人面临的重要挑战。随着网络技术的发展,网络攻击手段也变得越来越复杂和多样化。以下是一些常见的网络安全危险:1. 恶意软件攻击恶意软件包括病毒、蠕虫、木马、勒索软件和间谍软件等。它们通常通过电子邮件附件、恶意链接或下载感染系统。一旦感染,恶意软件可能会窃取敏感数据、破坏文件、或将系统用于非法目的。勒索软件尤其危险,它会加密受害者的文件,并要求支付赎金以恢复访问权限。2. 网络钓鱼攻击网络钓鱼是一种社会工程攻击,通过伪装成可信赖的实体(如银行、社交媒体平台)诱骗用户泄露敏感信息,如登录凭据、信用卡号码等。钓鱼攻击通常通过电子邮件、短信或虚假网站进行,受害者可能会误以为自己正在与合法网站或服务进行交互。3. DDoS攻击分布式拒绝服务(DDoS)攻击通过向目标服务器发送大量无效请求,使其无法正常提供服务。DDoS攻击通常由僵尸网络(由被恶意软件控制的计算机组成)发动,目标服务器的资源被耗尽,导致网站或服务中断,严重影响企业的正常运营。4. SQL注入攻击SQL注入是一种常见的Web应用攻击,攻击者通过向应用程序的输入字段注入恶意的SQL代码,来获取、修改或删除数据库中的数据。如果应用程序没有对用户输入进行有效的验证和过滤,攻击者可能会直接访问数据库中的敏感信息,甚至完全控制数据库。5. 跨站脚本攻击(XSS)跨站脚本攻击(XSS)是另一种常见的Web应用攻击,攻击者通过在网页中插入恶意脚本,诱使用户在受信任的网站上执行这些脚本。这种攻击可以用来窃取用户的Cookie、会话令牌,或者伪造用户身份在网站上执行操作。6. 密码攻击密码攻击包括暴力破解、字典攻击、彩虹表攻击等,攻击者试图通过猜测或破解用户的密码来获取未授权的访问权限。密码攻击的成功率取决于密码的复杂性和强度,使用弱密码或在多个平台上重复使用同一密码会增加被攻击的风险。7. 内部威胁内部威胁指来自组织内部人员的威胁,如恶意员工、合同工或因疏忽大意而泄露数据的员工。这些内部人员可能拥有合法的访问权限,但滥用这些权限来窃取、泄露或破坏企业数据。内部威胁往往难以检测,因为它们来自已获得信任的人员或设备。网络安全危险种类繁多,从恶意软件和网络钓鱼到DDoS攻击和内部威胁,都对个人和企业构成了重大风险。为了应对这些威胁,必须采取全面的防护措施,如使用强密码、定期更新软件、实施访问控制和加密敏感数据。同时,用户教育和意识提升也至关重要,以防止成为网络攻击的受害者。
阅读数:11116 | 2023-06-01 10:06:12
阅读数:10802 | 2021-08-27 14:36:37
阅读数:9138 | 2021-06-03 17:31:34
阅读数:9012 | 2021-06-03 17:32:19
阅读数:8576 | 2021-11-25 16:54:57
阅读数:7899 | 2021-06-09 17:02:06
阅读数:6108 | 2021-11-04 17:41:44
阅读数:5330 | 2021-09-26 11:28:24
阅读数:11116 | 2023-06-01 10:06:12
阅读数:10802 | 2021-08-27 14:36:37
阅读数:9138 | 2021-06-03 17:31:34
阅读数:9012 | 2021-06-03 17:32:19
阅读数:8576 | 2021-11-25 16:54:57
阅读数:7899 | 2021-06-09 17:02:06
阅读数:6108 | 2021-11-04 17:41:44
阅读数:5330 | 2021-09-26 11:28:24
发布者:售前小志 | 本文章发表于:2022-05-11
市面上高防那么多, 快快的清洗段为什么不一样?江苏省BGP清洗区,位于长江三角洲核心区域,建立五层清洗模型,识别攻击模型直接在源头清洗,将使客户业务摆脱被攻击状态。简单讲就是说,比如普通机房的300G攻击,在机房源头清洗完,实际显示到机房的后台的攻击估计就一百多G。同样的钱,不一样体验效果!
省清洗区在运营商省出口搭载清洗功能,具有源头清洗,上层清洗,识别清洗等多重功能,对于世面70%的特定攻击种类可能会直接清洗掉,直接在客户层面感知不到攻击,机房防火墙也不会报警。(这也会让部分客户误以为自己没受到攻击)
24小时专属售前小志QQ537013909手机微信同号19906019202
主营业务:高防服务器,企业级高配服务器,阿里云华为云腾讯云高防云,融合CDN,短信业务,游戏盾高防CDN,快快盾,高防IP,云加速等;
增值服务:24小时专属售后,天擎云防,快卫士等
DDOS攻击和CC攻击的区别有哪些?
随着互联网的兴起,网络攻击愈发频繁,令很多网站的客户饱受困恼,而其中最为常见的恶意攻击就是CC攻击以及DDoS攻击,一旦遭遇这些攻击,对于企业业务的损害是非常大的。那么,DDoS攻击和CC攻击到底是什么?这两者有什么区别呢?DDoS攻击和CC攻击到底是什么?这两者有什么区别呢?一、DDoS攻击(分布式拒绝服务攻击)一般来说是指攻击者利用“肉鸡”对目标网站在较短的时间内发起大量请求,大规模消耗目标网站的主机资源,让它无法正常服务。在线游戏、互联网金融等领域是 DDoS 攻击的高发行业。二、CC攻击是DDOS(分布式拒绝服务)的一种,相比其它的DDOS攻击CC似乎更有技术含量一些。这种攻击你见不到真实源IP,见不到特别大的异常流量,但是破坏性非常大,直接导致系统服务挂了无法正常服务。CC攻击有如下特点:1. IP真实性:CC攻击所使用的IP均是真实的,且来自全国乃至全世界各地。2. 数据包真实性:所发送的数据包,均真实有效。3. 请求有效:CC攻击发送的请求,都是真实有效的,除非受攻击方根据攻击特征加以限制,否则无法被拒绝基于以上三点,不难发现,CC攻击会极力模仿用户访问目标网站的行为,受害一方很难辨别CC攻击与正常用户的区别,因此极难防范。可以这么理解,CC攻击发动者就像是一个国王,他在极短地时间内,命令所有的子民,访问某一个网站,这些子民都是正常的用户,无法与其他用户区分开。因为网站在极短地时间内,接收到大量的请求,导致服务器崩溃,其他正常访问被终止,最终拒绝服务。而其他DDoS则没有CC攻击这些特点。比如SYN Flood,它是通过向网络服务所在端口发送大量伪造源地址的攻击报文,使目标拒绝服务。再比如UDP DNS Query Flood,它会通过向被攻击方的服务器,发送大量的域名解析请求,致使目标拒绝服务。总之,CC攻击与其他DDoS最显著的不同,是CC攻击的行为,很像正常用户在访问网站,而其他DDoS攻击是利用漏洞或者协议缺陷发动的攻击。相信大家对什么是DDoS攻击和CC攻击以及这两者有什么区别都有一定了解了,厦门快快网络,是一家智能云安全管理服务商,专业提供云计算服务、云安全服务、数据中心租赁等互联网综合业务,为客户提供365天*24小时的运维技术支持,为客户提供贴身管家级服务,能及时完善地处理问题故障!快快网络客服甜甜QQ:177803619。电话call:15880219648
网站被攻击如何做好防护?
网站安全防护是每个网站所有者必须重视的问题。随着网络攻击手段不断升级,如何构建全面的防护体系成为关键。从基础的安全配置到专业的防护服务,不同规模的网站需要采取针对性的措施。如何选择网站防护工具?面对多样化的网络威胁,专业的防护工具能有效拦截恶意流量。Web应用防火墙(WAF)可以识别并阻断SQL注入、XSS跨站脚本等常见攻击,实时监控异常访问行为。高防IP服务通过流量清洗技术,在攻击到达服务器前完成过滤,特别适合应对DDoS攻击。如何配置网站基础防护?服务器层面的安全设置是防护的第一道防线。定期更新系统和应用补丁,关闭不必要的端口和服务,配置严格的访问权限控制。SSL证书加密数据传输,防止敏感信息被窃取。数据库安全同样重要,应采用强密码策略和定期备份机制。快快网络提供全方位的网站安全解决方案,包括WAF应用防火墙、高防IP、DDoS防护等服务,帮助客户构建从网络层到应用层的立体防护体系。通过智能威胁检测和实时响应机制,确保网站稳定运行不受攻击影响。网站安全需要持续关注和投入,结合技术手段和管理措施才能达到最佳防护效果。专业的安全服务不仅能解决当前威胁,更能预防潜在风险,为业务发展提供可靠保障。
常见的网络安全危险有哪些
在当今数字化时代,网络安全已成为企业和个人面临的重要挑战。随着网络技术的发展,网络攻击手段也变得越来越复杂和多样化。以下是一些常见的网络安全危险:1. 恶意软件攻击恶意软件包括病毒、蠕虫、木马、勒索软件和间谍软件等。它们通常通过电子邮件附件、恶意链接或下载感染系统。一旦感染,恶意软件可能会窃取敏感数据、破坏文件、或将系统用于非法目的。勒索软件尤其危险,它会加密受害者的文件,并要求支付赎金以恢复访问权限。2. 网络钓鱼攻击网络钓鱼是一种社会工程攻击,通过伪装成可信赖的实体(如银行、社交媒体平台)诱骗用户泄露敏感信息,如登录凭据、信用卡号码等。钓鱼攻击通常通过电子邮件、短信或虚假网站进行,受害者可能会误以为自己正在与合法网站或服务进行交互。3. DDoS攻击分布式拒绝服务(DDoS)攻击通过向目标服务器发送大量无效请求,使其无法正常提供服务。DDoS攻击通常由僵尸网络(由被恶意软件控制的计算机组成)发动,目标服务器的资源被耗尽,导致网站或服务中断,严重影响企业的正常运营。4. SQL注入攻击SQL注入是一种常见的Web应用攻击,攻击者通过向应用程序的输入字段注入恶意的SQL代码,来获取、修改或删除数据库中的数据。如果应用程序没有对用户输入进行有效的验证和过滤,攻击者可能会直接访问数据库中的敏感信息,甚至完全控制数据库。5. 跨站脚本攻击(XSS)跨站脚本攻击(XSS)是另一种常见的Web应用攻击,攻击者通过在网页中插入恶意脚本,诱使用户在受信任的网站上执行这些脚本。这种攻击可以用来窃取用户的Cookie、会话令牌,或者伪造用户身份在网站上执行操作。6. 密码攻击密码攻击包括暴力破解、字典攻击、彩虹表攻击等,攻击者试图通过猜测或破解用户的密码来获取未授权的访问权限。密码攻击的成功率取决于密码的复杂性和强度,使用弱密码或在多个平台上重复使用同一密码会增加被攻击的风险。7. 内部威胁内部威胁指来自组织内部人员的威胁,如恶意员工、合同工或因疏忽大意而泄露数据的员工。这些内部人员可能拥有合法的访问权限,但滥用这些权限来窃取、泄露或破坏企业数据。内部威胁往往难以检测,因为它们来自已获得信任的人员或设备。网络安全危险种类繁多,从恶意软件和网络钓鱼到DDoS攻击和内部威胁,都对个人和企业构成了重大风险。为了应对这些威胁,必须采取全面的防护措施,如使用强密码、定期更新软件、实施访问控制和加密敏感数据。同时,用户教育和意识提升也至关重要,以防止成为网络攻击的受害者。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110






 云安全相关活动




